ความรู้จากทีมทดสอบเจาะระบบของ MAYASEVEN — งานวิจัยช่องโหว่ที่ทีมค้นพบเอง write-up จากการแข่ง CTF แนวทาง pentest และ secure coding ตั้งแต่ปี 2011 ถึงปัจจุบัน
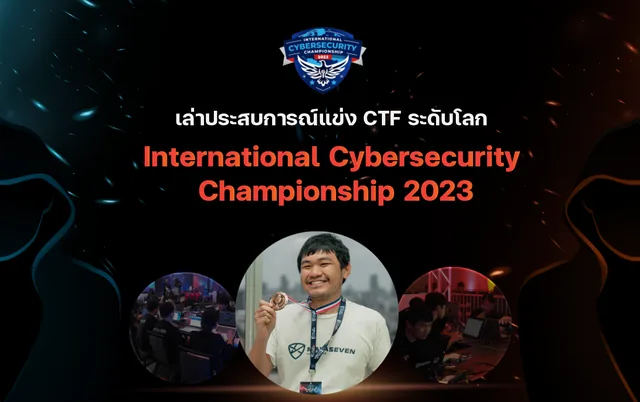
สวัสดีครับผม พิริยะ เหมือยไธสง จากทีมเจาะระบบของ MAYASEVEN ไม่นานมานี้ผมได้มีโอกาสแข่ง CTF (งานแข่งด้าน Hacking/Cybers…
เริ่มจากคำถามที่ว่าเราจะทำ penetration testing อย่างไรให้ได้คุณภาพและรักษาคุณภาพงานให้มีความสม่ำเสมอได้ทุก project คือ…
Pentest หรือ Penetration Testing คือกระบวนการทดสอบความปลอดภัยของระบบ IT เพื่อค้นหาช่องโหว่หรือจุดอ่อน เพื่อแก้ไข ก่อนถ…
In May 2019, MAYASEVEN Researchers identified a vulnerability in DotNetNuke (DNN), an open-source web content manageme…
ปัจจุบันเทคโนโลยี Face Recognition เริ่มใช้กันอย่างแพร่หลาย บ่อยครั้งเราใช้ในการการยืนยันตัวตน เช่น NDID หรือในการปลดล…
In May 2019, MAYASEVEN Researchers identified a vulnerability in DotNetNuke (DNN), an open-source web content manageme…
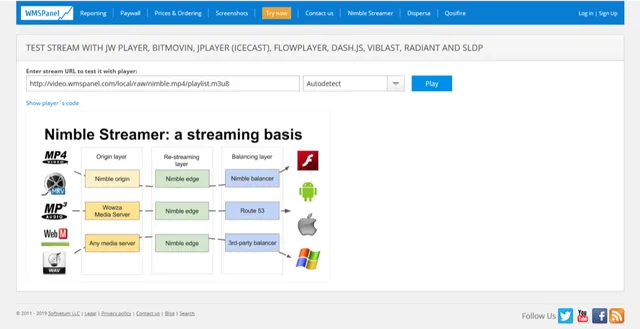
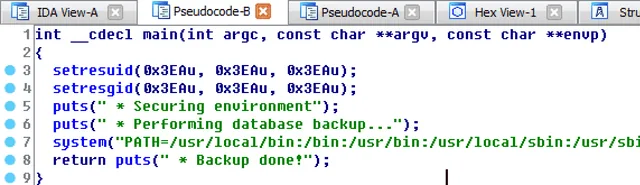
While we had been performing penetration testing to our client, we found a vulnerability in one of our client’s third-…
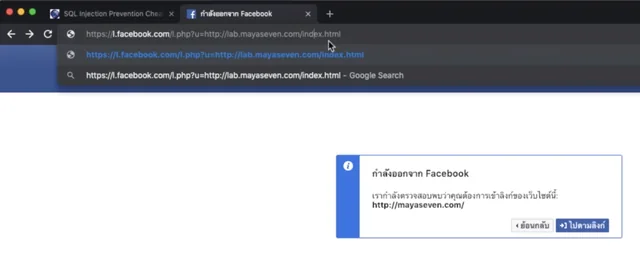
ปล่อยอีกหนึ่งผลงานช่องโหว่ของ facebook โดยทีม MAYASEVEN ครับ ช่องโหว่นี้ ตอนนี้ยังเป็น 0day นะครับคือ facebook ไม่แก้ไ…
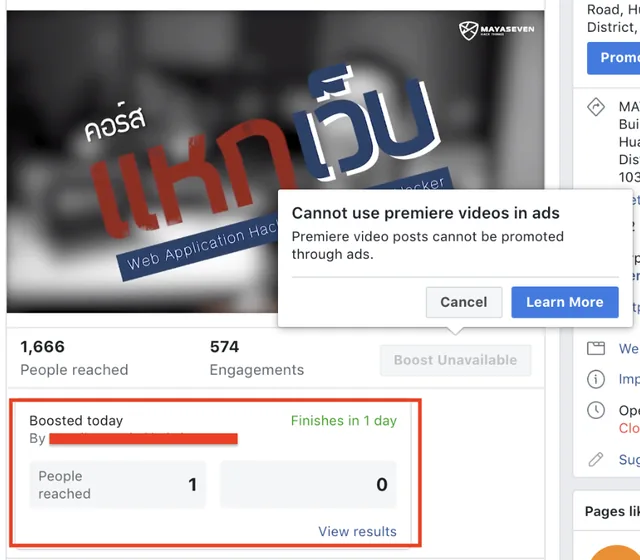
สวัสดีครับผู้อ่านทุกท่านโพสนี้เป็นงาน research ที่ทาง MAYASEVEN เจอช่องโหว่ของ facebook ในฟังก์ชันการ boost premiere v…
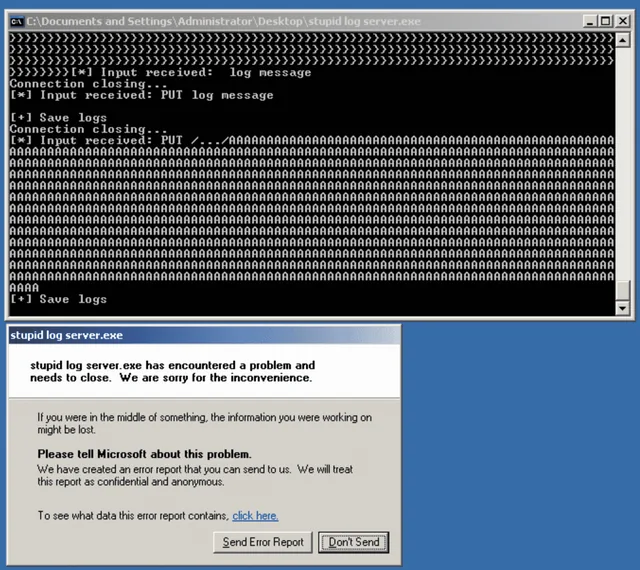
ในบทความนี้เราจะมาดูกันว่าตั้งแต่การหาช่องโหว่ของซอฟต์แวร์จนถึงการเขียน exploit เพื่อเอาไปใช้กับ Metasploit framework…
สำหรับบทความนี้เป็นภาคต่อของบทความ คิดจะ Hack คิดถึง Vulnhub พร้อมตัวอย่างการแฮคจาก Android App จนสามารถควบคุม Server…
เสาร์อาทิตย์ที่ผ่านมาเราได้มีโอกาสไปร่วมสนุกกับการแข่งขัน CTF รายการ DownUnderCTF ต้องบอกเลยว่าเป็นงานแข่งที่โจทย์เยอะ…
สวัสดีครับผม พิริยะ เหมือยไธสง จากทีมเจาะระบบของ MAYASEVEN ไม่นานมานี้ผมได้มีโอกาสแข่ง CTF (งานแข่งด้าน Hacking/Cybers…
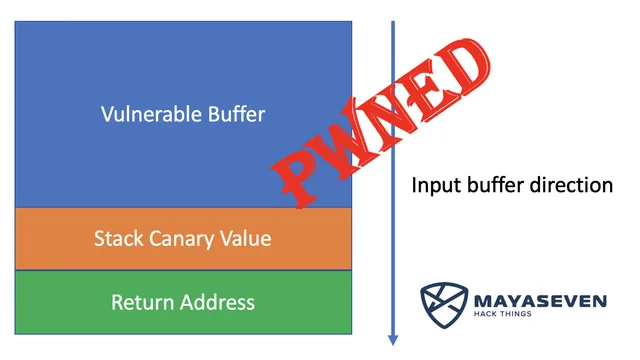
สำหรับบทความในรอบนี้ทางเราจะมาพูดถึงกันต่อในโจทย์ข้อ Volgmer ซึ่งเป็นโจทย์ที่เราทำได้เป็นทีมแรก และอาจจะเป็นทีมเดียวที…
สวัสดีครับผู้อ่านทุกท่าน ทีม MAYASEVEN มีโอกาสได้เข้าร่วมแข่งขันงาน TCSD CTF เจอโจทย์ข้อ Hello World #2 ข้อนี้ค่อนข้าง…
กราบสวัสดีผู้อ่านทุกท่านทาง MAYASEVEN จะมาเฉลยวิธีแก้โจทย์ข้อ I love video soooooooo much 300 คะแนน ซึ่งเป็นข้อคะแนนสู…
กราบสวัสดีผู้อ่านทุกท่าน หลังจากที่ทีม MAYASEVEN ได้มีส่วนร่วมในการแข่งขัน Thai “Capture the Packet” Contest และทำโจทย…
กราบสวัสดีผู้อ่านทุกท่าน บทความนี้เราจะมาชำแหละโจทย์ข้อ Reverse 250 War is so dangerous กันอย่างละเอียด โดยเราจะเฉลยวิ…
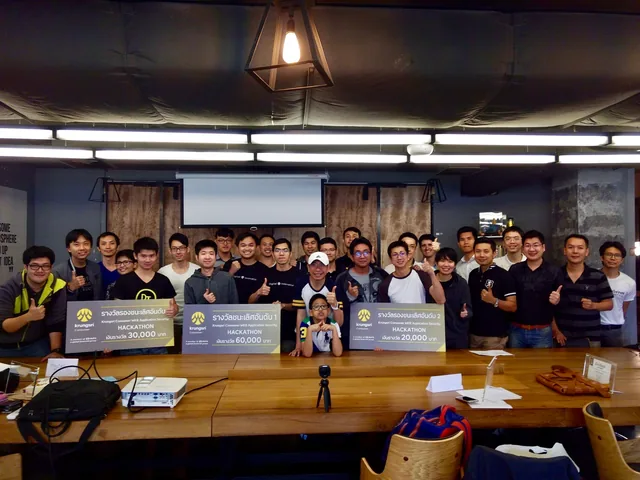
เราจะเห็นว่าทุกวันนี้มีข่าวการโจมตีทางไซเบอร์หรือการ hack กันไม่เว้นแต่ละวัน แม้กระทั้งในอุตสาหกรรมการเงินก็มีข่าวออกม…
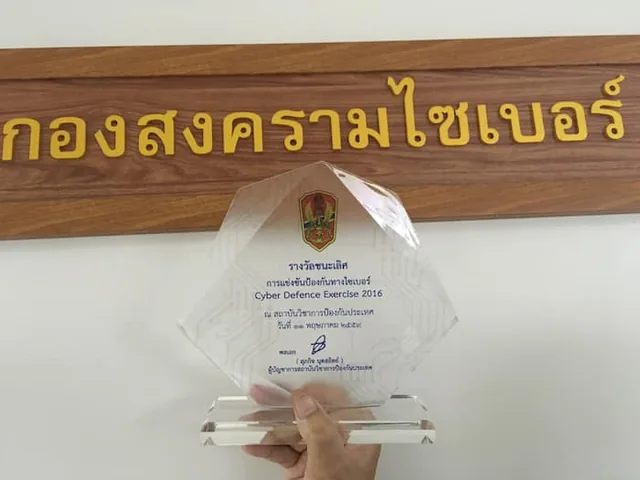
ผมมีโอกาสได้เข้าร่วมแข่งขัน Cyber Defence Exercise 2016 ของสถาบันวิชาป้องกันประเทศ ซึ่งในรอบสุดท้ายเป็นการแข่งขันแบบ A…
Secure Coding คือแนวทางปฏิบัติและวิธีคิดในการพัฒนาแอปพลิเคชั่นให้ความปลอดภัยตั้งแต่เริ่มต้น โดยคำนึงถึงความปลอดภัยในทุ…
Pentest หรือ Penetration Testing คือกระบวนการทดสอบความปลอดภัยของระบบ IT เพื่อค้นหาช่องโหว่หรือจุดอ่อน เพื่อแก้ไข ก่อนถ…
ตอนนี้กระแส blockchain, smart contract, DeFi, yield farming มาแรงมากๆ ถึงจุดพีคสุดๆ ใครๆก็เข้ามาฟาร์มกัน เอาเงินไปลงไว…
“Have you ever used third-party software in your production, and did you trust them?” The third-party software is supp…
เริ่มจากคำถามที่ว่าเราจะทำ penetration testing อย่างไรให้ได้คุณภาพและรักษาคุณภาพงานให้มีความสม่ำเสมอได้ทุก project คือ…
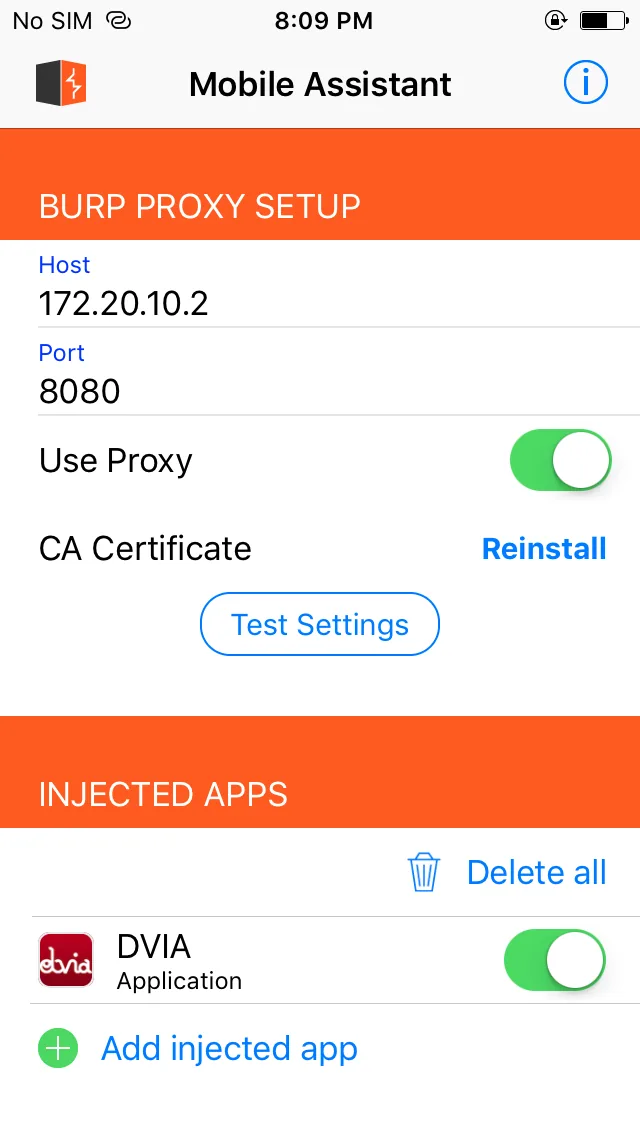
ในการทำ mobile application penetration testing หรือการพยายาม hack mobile application เพื่อหาช่องโหว่และนำไปเขียน report…
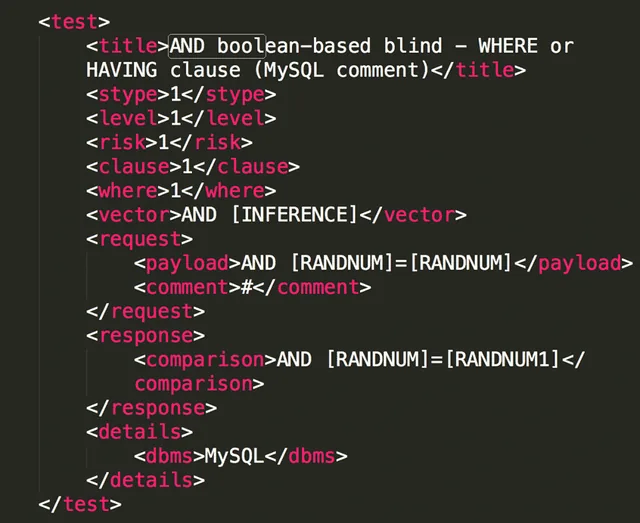
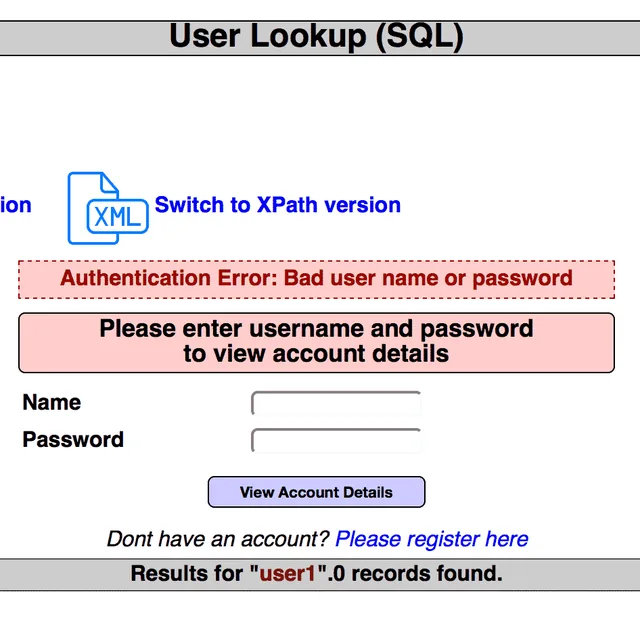
สวัสดีครับวันนี้ผมจะนำเสนอบทความเกี่ยวกับ SQL Injection, SQLMap และวิธีการใช้งานในงานทดสอบเจาะระบบ SQLMap คือ open sou…
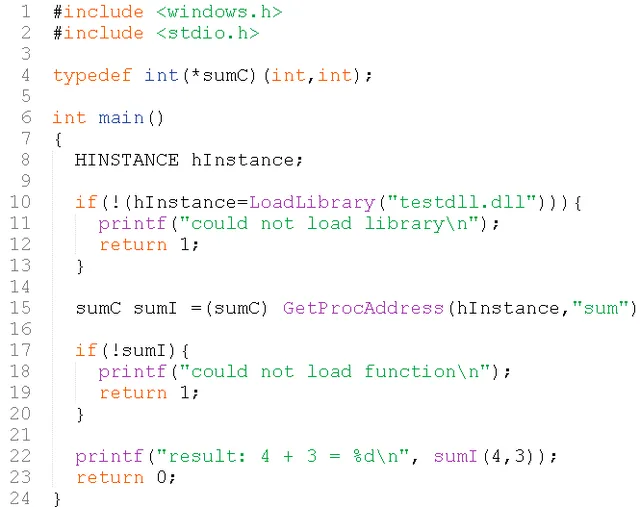
ช่วงนี้ผมหมกมุ่นอยู่กับงาน research ที่เป็น asm, x86 จนคุยกับคนแทบไม่รู้เรื่องแล้ว -*- วันนี้ผมเลยเขียนบทความเกี่ยวกับ…
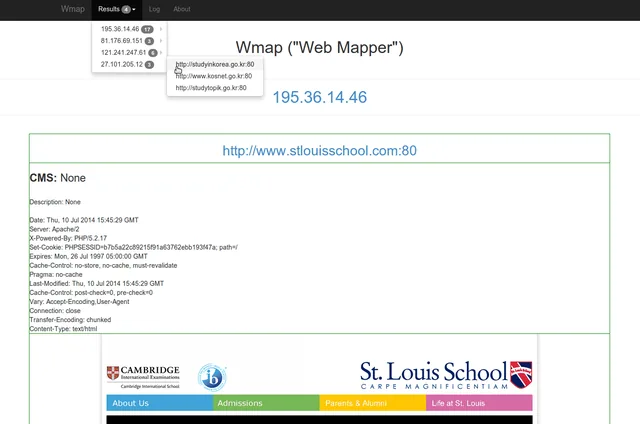
หลังจากที่ไม่ได้เขียน Blog มานานเพราะงานเยอะทั้ง research และ penetration testing -*- วันนี้ผมถืิอโอกาสเอา Tool ที่ผมเ…
ภาพจาก http://www.thaicert.or.th/training/index.html หลังจากห่างหายไปนานวันนี้ผมก็ได้มีโอกาสกลับมาเขียนบทความอีกครั้งใ…
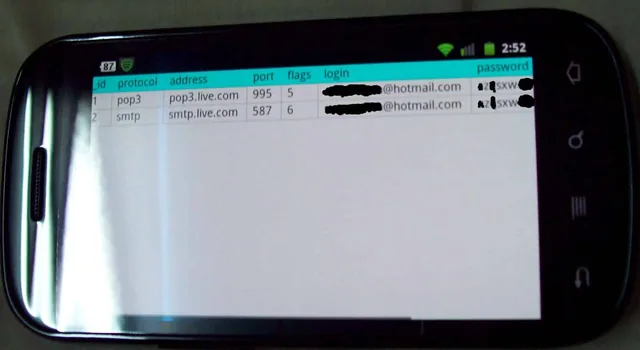
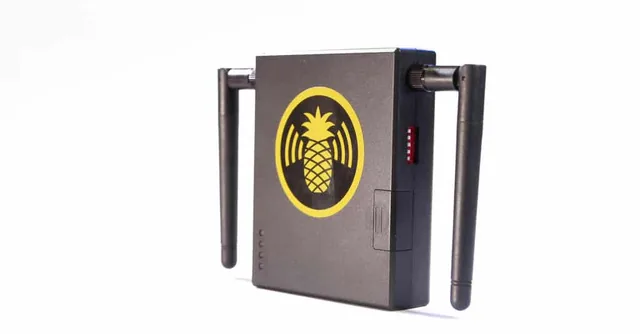
*ไฟล์ WiFi Pineapple ที่ใช้ในบทความนี้มีช่องโหว่สามารถถูกโจมตีได้* สวัสดีครับ บทความนี้ผมจะนำเสนอในสิ่งที่ผมได้ทำเอาไว…
ช่วงนี้กระแสการแฮกเว็บในไทยมาแรง เพราะอะไร? แแฮกยังไง? แนวทางการป้องกันทำอย่างไร ? ในบทความนี้เราจะมาตอบคำถามเหล่านี้ก…
How to hack back to the basic Episode [1] {Remote Buffer Overflow} ในบทความครั้งนี้ผมจะมานำเสนอสิ่งที่เป็นที่สงสัยกันม…
หลังจากที่ผมได้ปล่อยบทความ How to hack back to the basic และ How to hack back to the basic Episode [1.5]…
" วิทยาการอำพรางข้อมูล (Steganography)ได้ถูกนำมาใช้เป็นเครื่องมือรับส่งข้อความลับของกลุ่มผู้ก่อการร้าย โดยหนังสือพิมพ์…
สวัสดีครับเพื่อนๆ และพี่น้องในวงการ IT ทุกคน วันนี้มีเรื่องด่วนที่ต้องรีบมาเตือนภัยกันครับ สำหรับใครที่พัฒนาซอฟต์แวร์ด…
เมื่อวันที่ 15 กุมภาพันธ์ 2026 มีผลทดสอบหลุดบน Geekbench ที่ทำให้คนในวงการตกใจ: System: iPhone99,11 Board: VPHONE600AP…
ช่วงที่ชายแดนไทย-กัมพูชาตึงเครียดกันใหม่ ๆ เราเห็นข่าวว่าฝ่ายไทยได้มีข่าวการนำโดรน DJI ไปบินลาดตระเวนด้วย ซึ่งถ้ามองใน…
สิงคโปร์ประกาศให้ธนาคารและบริษัทโทรคมนาคมรับผิดชอบร่วมกัน ถ้าลูกค้าถูกหลอกลวงผ่านอินเทอร์เน็ต มีผลบังคับใช้ 16 ธันวาคม…
บริษัท CrowdStrike ผู้ให้บริการด้านความปลอดภัยไซเบอร์ ประสบปัญหาขัดข้องครั้งใหญ่ ส่งผลกระทบต่อธุรกิจมากมายทั่วโลก สาเห…
กลโกงปล้นเงินจากบริษัทขนาดใหญ่ในยุคดิจิทัล, Deepfake, Business Email Compromise (BEC) ความเสียหายรวม มากกว่า 1 ล้านล้า…
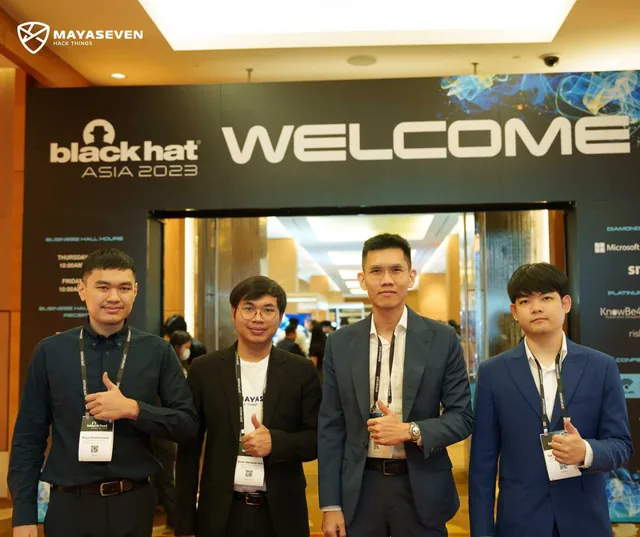
ทาง MAYASEVEN ได้สนับสนุนทีมงานเพื่อเข้าร่วมงานสัมมนาด้าน cybersecurity ระดับโลก Black Hat Asia 2023 ณ ประเทศสิงคโปร์…
เมื่อสัปดาห์ที่แล้วทาง MAYASEVEN ได้ live บน youtube ในหัวข้อ " ลองเป็นเหยื่อแอปดูดเงิน โจรเอาเงินออกจากแอปธนาคารยังไง…
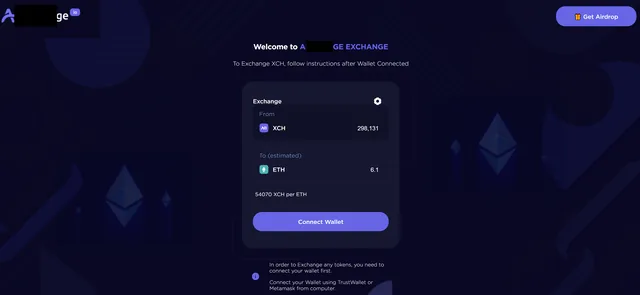
ช่วงนี้มีโครงการต่างๆในโลก DeFi กำเนิดเกิดขึ้นราวกับดอกเห็ด วิธีหนึ่งที่โครงการเหล่านี้ใช้ในการโฆษณาโครงการ ก็คือการแจ…
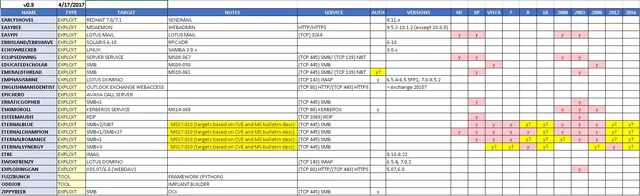
เมื่อเดือนสิงหาคมปีที่แล้วมี hacker กลุ่มหนึ่งชื่อว่า The Shadow Brokers อ้างว่าขโมยเครื่องมือเจาะระบบจาก NSA ซึ่งจากข…
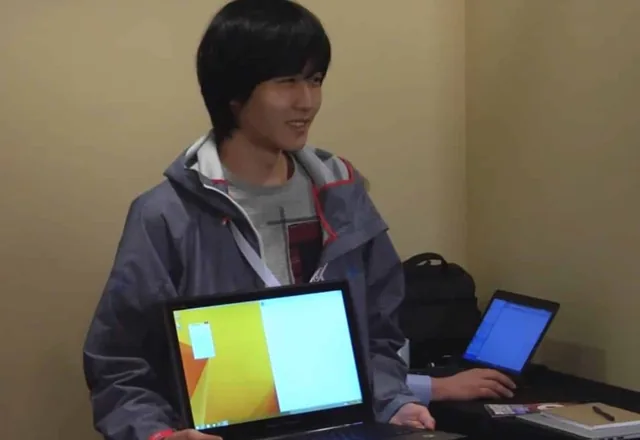
สรุปงาน Pwn2Own 2015 ที่พึ่งผ่านมาไม่กี่วัน เป็นงานจัดขึ้นเพื่อให้ Security researcher, Hacker มาปล่อยของกัน โดยถ้าสาม…
**** บทความจาก blog เก่าเขียนเมื่อ 1/2012**** ถามว่าหนอนคอมพิวเตอร์ตัวไหนที่ซับซ้อนที่สุดเท่าที่เคยค้นพบ…
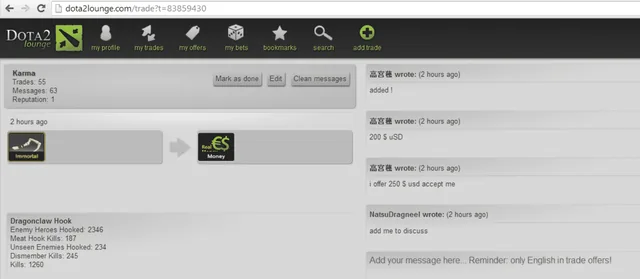
วันนี้ผมได้ประกาศขาย Dragonclaw Hook ตามรูป ซึ่งมีคนสนใจซื้อด้วยเงินจริงอยู่เป็น 10 คน ทั้งจาก จีน, สิงคโปร์, อเมริกา…
หลังจากที่เกิดการดราม่ามาได้สักระยะหนึ่งแล้วระหว่าง กลุ่ม Hacker กับ Sony จุดกำเนิดดราม่านี้เริ่มจากฝั่ง Sony ประกาศให…
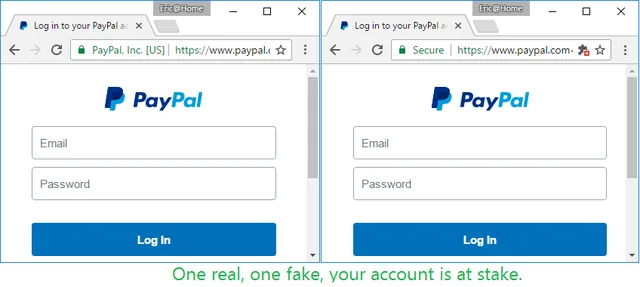
เรื่องนี้ผู้ใช้อินเทอร์เน็ตทุกท่านควรรู้ครับเวลา login หรือใช้บัตรเครดิต จะได้รู้ว่าเว็บไหนจริงเว็บไหนปลอม เว็บไหนเป็น…
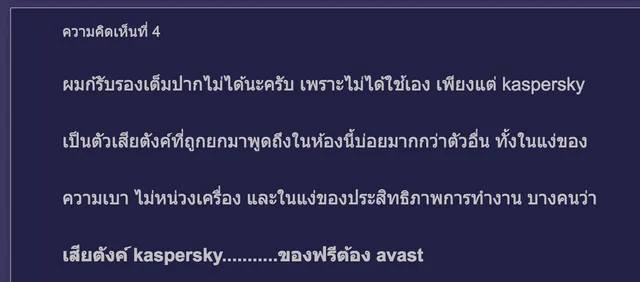
สำหรับบทความนี้ตอนแรกจะเขียน concpet วิธีการ bypass Anti-virus, Firewall แต่ทำไปทำมารู้สึกว่าไม่เผยแพร่จะดีกว่า 5555+…
สวัสดีครับ สำหรับบทความนี้ผมจะเขียนถึงวิธีการเข้ารหัสเมล์ในส่วนเนื้อหาภายในเมล์ไม่ใช่ channal…
เคยไม๊ตั้ง Password ไว้หลายๆ Passwords จนมีเยอะขึ้นเรื่อยๆจนจำไม่ไหว และการจะจดเอาไว้หรือใช้โปรแกรมมาช่วยจำ เช่น KeePa…
โดยการทดลองครั้งนี้ผมใช้ Hash MD5 อ้างอิงในการถอดรหัส สาเหตุที่เลือก hash นี้เพราะเว็บส่วนใหญ่รวมถึงระบบ Single Sign O…
หลังจากหลายๆบทความที่โพสไปจะออกแนว Offensive ไปสักหน่อยในบทความนี้เราจะมาพูดถึงวิธีป้องกันในส่วนของ End-user ว่าเราจะใ…
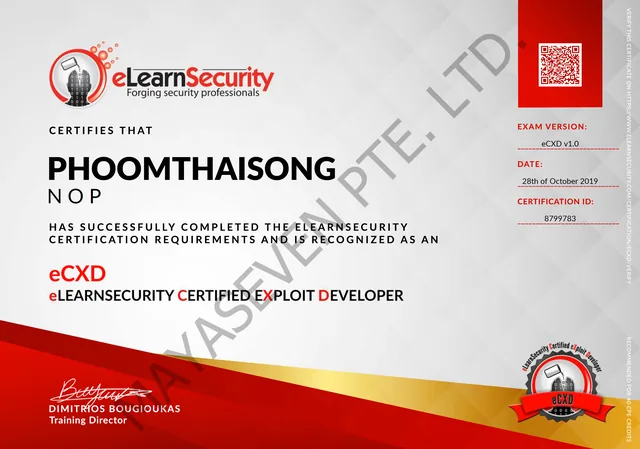
I am the one who is passionate about binary exploitation for many years. I got OSCE and GXPN certified and I was looki…
สวัสดีครับสำหรับบทความนี้ ผมก็จะมาเล่าประสบการณ์ที่ผมได้มีโอกาสสอบ cert ของ GIAC คือ GXPN หรือ GIAC Exploit Researcher…
สำหรับบทความนี้ก็จะมาเล่าประสบการหลังจากที่ได้ไปเข้าร่วมงานประชุมวิชาการของ thaiadmin โดยหัวข้อที่ผมได้เข้าอบรบคือ Des…