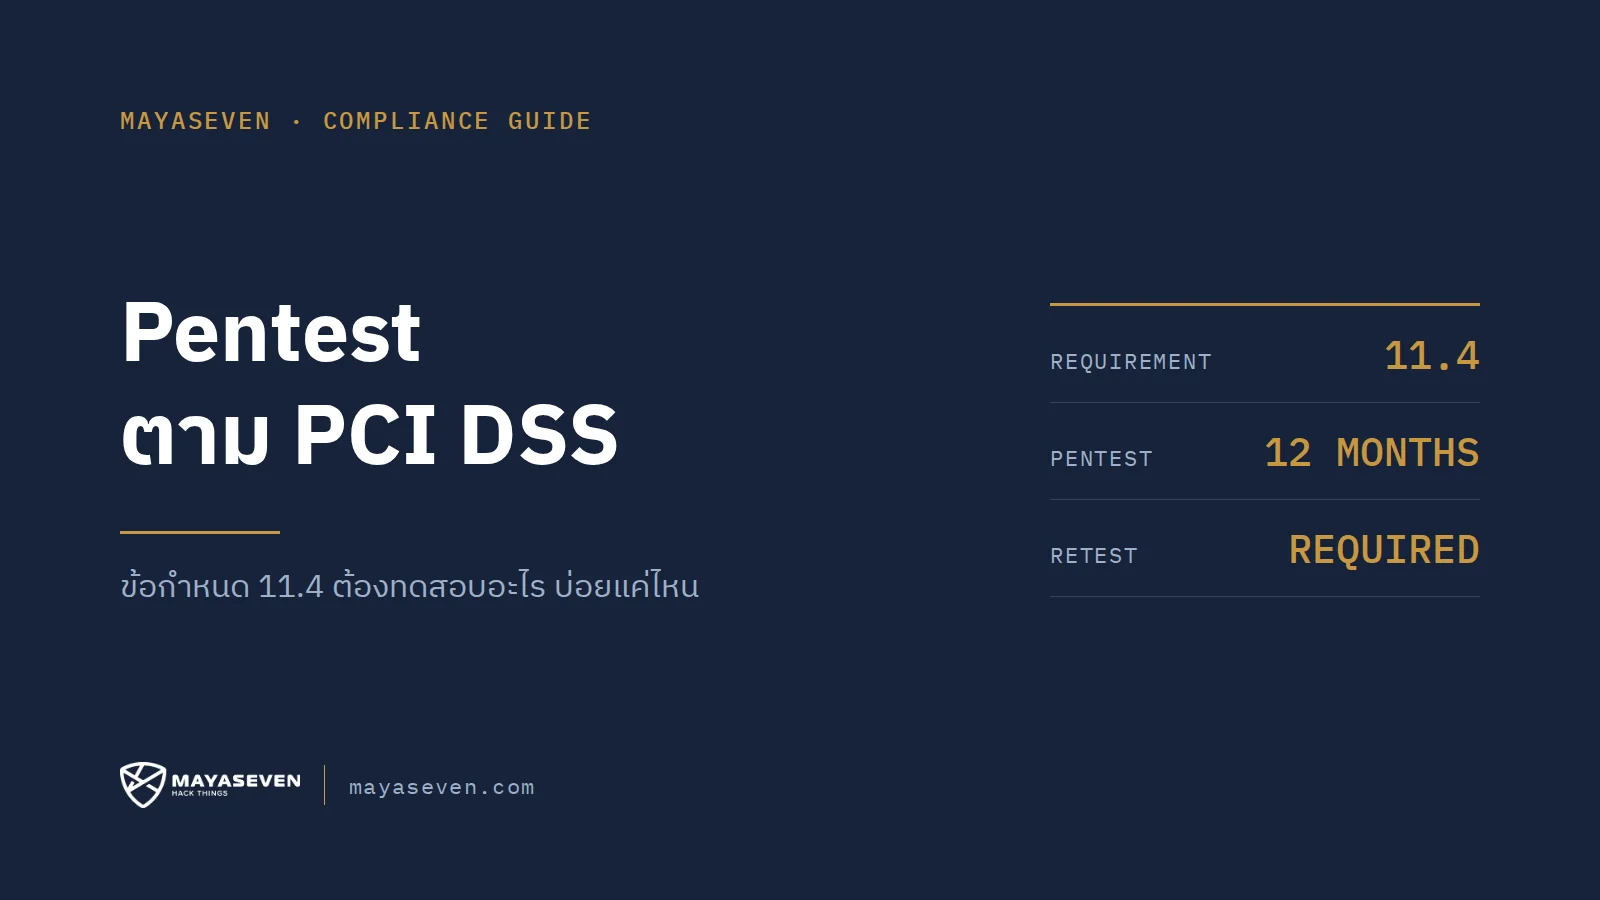
องค์กรที่เก็บ ประมวลผล หรือส่งผ่านข้อมูลบัตรชำระเงิน ต้องปฏิบัติตามมาตรฐาน PCI DSS ซึ่งกำหนดเรื่องการทดสอบเจาะระบบ (penetration testing) ไว้ในข้อกำหนด 11.4 บทความนี้สรุปว่าข้อ 11.4 กำหนดอะไร ต้องทดสอบบ่อยแค่ไหน ใครทดสอบได้ และต่างจากการสแกนช่องโหว่ในข้อ 11.3 อย่างไร โดยอ้างอิงเอกสารที่ PCI Security Standards Council (PCI SSC) เผยแพร่
สรุปสั้น ๆ
- เวอร์ชันที่ใช้อยู่คือ PCI DSS v4.0.1 ซึ่ง PCI SSC ระบุว่าไม่มีการเพิ่มหรือลบข้อกำหนดจาก v4.0
- ต้องทดสอบเจาะระบบทั้งภายใน (internal) และภายนอก (external) อย่างน้อยทุก 12 เดือน และหลังการเปลี่ยนแปลงที่มีนัยสำคัญ (ข้อ 11.4.2 และ 11.4.3)
- ต้องแก้ไขช่องโหว่ที่พบ แล้วทดสอบซ้ำเพื่อยืนยันผลการแก้ไข (ข้อ 11.4.4)
- ถ้าใช้ segmentation แยก CDE ต้องทดสอบ segmentation อย่างน้อยทุก 12 เดือน และทุก 6 เดือนสำหรับ service provider (ข้อ 11.4.5 และ 11.4.6)
- ผู้ทดสอบเป็นบุคลากรภายในหรือบุคคลภายนอกที่มีคุณสมบัติก็ได้ ต้องมีความเป็นอิสระเชิงองค์กร และไม่จำเป็นต้องเป็น QSA หรือ ASV
เวอร์ชันที่ใช้อยู่ตอนนี้
PCI SSC เผยแพร่ PCI DSS v4.0.1 ในเดือนมิถุนายน 2567 (ค.ศ. 2024) โดยอธิบายว่าเป็นการปรับปรุงแบบจำกัด และ “There are no additional or deleted requirements in this revision.” ส่วน v4.0 ถูกยกเลิกเมื่อ 31 ธันวาคม 2567 ข้อกำหนดใหม่ที่เคยเป็น best practice มีผลบังคับตั้งแต่ 31 มีนาคม 2568
ในเดือนมิถุนายน 2569 PCI SSC เปิดรับความเห็นต่อ v4.0.1 เพื่อเริ่มจัดทำเวอร์ชันถัดไป แต่ ณ วันที่เขียนบทความนี้ยังไม่มีเวอร์ชันใหม่กว่าเผยแพร่
ข้อกำหนด 11.4 กำหนดอะไรบ้าง
| ข้อ | เรื่อง | สาระสำคัญ |
|---|---|---|
| 11.4.1 | วิธีการทดสอบ (methodology) | องค์กรต้องกำหนด จัดทำเป็นเอกสาร และใช้วิธีการทดสอบเจาะระบบ ซึ่งครอบคลุมขอบเขต CDE ทั้งหมดและระบบสำคัญ ทดสอบทั้งจากภายในและภายนอกเครือข่าย ทดสอบ segmentation ทดสอบทั้งระดับแอปพลิเคชันและระดับเครือข่าย และเก็บผลการทดสอบและผลการแก้ไขไว้อย่างน้อย 12 เดือน |
| 11.4.2 | Internal penetration testing | อย่างน้อยทุก 12 เดือน และหลังการอัปเกรดหรือเปลี่ยนแปลงโครงสร้างพื้นฐานหรือแอปพลิเคชันที่มีนัยสำคัญ |
| 11.4.3 | External penetration testing | เงื่อนไขเดียวกับข้อ 11.4.2 |
| 11.4.4 | การแก้ไขและทดสอบซ้ำ | แก้ไขช่องโหว่ที่ exploit ได้และจุดอ่อนที่พบตามการประเมินความเสี่ยงขององค์กร (ข้อ 6.3.1) แล้วทดสอบซ้ำเพื่อยืนยัน |
| 11.4.5 | ทดสอบ segmentation | ถ้าใช้ segmentation แยก CDE ออกจากเครือข่ายอื่น ต้องทดสอบอย่างน้อยทุก 12 เดือน และหลังการเปลี่ยนแปลง segmentation |
| 11.4.6 | ทดสอบ segmentation (เฉพาะ service provider) | อย่างน้อยทุก 6 เดือน และหลังการเปลี่ยนแปลง segmentation |
| 11.4.7 | Multi-tenant service provider | ต้องสนับสนุนลูกค้าในการทำ external pentest โดยแสดงหลักฐานว่าได้ทดสอบแล้ว หรือให้ลูกค้าเข้าทดสอบเองได้ มีผลบังคับตั้งแต่ 31 มีนาคม 2568 |
ข้อ 11.4.1 ระบุสิ่งที่วิธีการทดสอบต้องมี เช่น
“Coverage for the entire CDE perimeter and critical systems. Testing from both inside and outside the network. Testing to validate any segmentation and scope-reduction controls. Application-layer penetration testing to identify, at a minimum, the vulnerabilities listed in Requirement 6.2.4. Network-layer penetration tests that encompass all components that support network functions as well as operating systems.”
ข้อ 11.4.1 ยังกำหนดให้นำภัยคุกคามและช่องโหว่ที่พบในช่วง 12 เดือนที่ผ่านมามาพิจารณา และเก็บผลการทดสอบและผลการแก้ไขไว้อย่างน้อย 12 เดือน
Internal กับ External ต่างกันอย่างไร
หมายเหตุประกอบข้อ 11.4.1 อธิบายไว้ว่า การทดสอบจากภายในเครือข่ายหมายถึงการทดสอบทั้งจากภายใน CDE และการทดสอบเข้าสู่ CDE จากเครือข่ายภายในอื่น ทั้งที่เชื่อถือได้และเชื่อถือไม่ได้ ส่วนการทดสอบจากภายนอกหมายถึงการทดสอบขอบเขตภายนอกที่เปิดสู่สาธารณะ และระบบสำคัญที่เชื่อมต่อหรือเข้าถึงได้จากเครือข่ายสาธารณะ
CDE (cardholder data environment) คือสภาพแวดล้อมที่เก็บ ประมวลผล หรือส่งผ่านข้อมูลบัตร รายละเอียดของการทดสอบแต่ละแบบดูได้ในหน้า Infrastructure Penetration Testing และ Web Application Penetration Testing
ใครทดสอบได้
ข้อ 11.4.2, 11.4.3 และ 11.4.5 ใช้ข้อความเดียวกันว่าการทดสอบต้องทำ
“By a qualified internal resource or qualified external third-party. Organizational independence of the tester exists (not required to be a QSA or ASV).”
เอกสาร Penetration Testing Guidance ของ PCI SSC อธิบายว่าความเป็นอิสระเชิงองค์กรหมายถึงผู้ทดสอบต้องแยกจากสายการบริหารของระบบที่ถูกทดสอบ และยกตัวอย่างว่าบุคคลภายนอกที่มีส่วนในการติดตั้ง ดูแล หรือสนับสนุนระบบเป้าหมาย ทดสอบระบบนั้นไม่ได้
เอกสารเดียวกันยกตัวอย่างใบรับรองของผู้ทดสอบ เช่น OSCP, CEH, GIAC (GPEN, GWAPT, GXPN) และ CREST แต่ระบุว่าไม่ใช่ใบรับรองที่บังคับ และ PCI SSC ไม่ได้รับรองใบรับรองเหล่านี้ คุณสมบัติของผู้ทดสอบต้องดูจากประสบการณ์ประกอบด้วย
Pentest (ข้อ 11.4) ต่างจาก Vulnerability Scan (ข้อ 11.3) อย่างไร
สองข้อนี้เป็นข้อกำหนดแยกกัน การทำข้อหนึ่งใช้แทนอีกข้อไม่ได้
| Vulnerability scan (11.3) | Penetration test (11.4) | |
|---|---|---|
| วัตถุประสงค์ | ค้นหา จัดลำดับ และรายงานช่องโหว่ | หาวิธี exploit ช่องโหว่เพื่อข้ามหรือทำลายมาตรการความปลอดภัยของระบบ |
| ความถี่ | อย่างน้อยทุก 3 เดือน และหลังการเปลี่ยนแปลงที่มีนัยสำคัญ | อย่างน้อยทุก 12 เดือน และหลังการเปลี่ยนแปลงที่มีนัยสำคัญ |
| วิธีการ | เครื่องมืออัตโนมัติร่วมกับการตรวจยืนยันด้วยคน | กระบวนการที่ทำด้วยคน ซึ่งอาจใช้เครื่องมือสแกนหรือเครื่องมืออัตโนมัติอื่นประกอบ |
| ผู้ดำเนินการ | การสแกนภายนอกรายไตรมาสต้องทำโดย Approved Scanning Vendor (ASV) ส่วนการสแกนภายในไม่ต้องใช้ ASV | บุคลากรภายในหรือบุคคลภายนอกที่มีคุณสมบัติและเป็นอิสระ ไม่ต้องเป็น QSA หรือ ASV |
Penetration Testing Guidance ระบุชัดว่า “simply running an automated tool does not satisfy the penetration testing requirement.” รายงานที่ได้จากการรันสแกนเนอร์อย่างเดียวจึงใช้เป็นหลักฐานของข้อ 11.4 ไม่ได้
ขอบเขตที่ต้องทดสอบ
Penetration Testing Guidance ของ PCI SSC อธิบายขอบเขตไว้ดังนี้ เอกสารนี้เป็นแนวทางเสริม ไม่ได้เพิ่มหรือแทนที่ข้อกำหนดของ PCI DSS
- ขอบเขตของ CDE และระบบสำคัญ: ทั้งขอบเขตภายนอกที่เปิดสู่สาธารณะ และขอบเขตภายในของ CDE
- ระบบสำคัญนอก CDE: ระบบที่กระทบความปลอดภัยของ CDE ได้ เช่น firewall, IDS/IPS, authentication server และเครื่องที่ผู้ดูแลระบบใช้จัดการ CDE องค์กรเป็นผู้กำหนดเองว่าระบบใดเป็นระบบสำคัญ
- ทั้งระดับแอปพลิเคชันและระดับเครือข่าย: ซอฟต์แวร์ที่องค์กรพัฒนาเองหรือจ้างพัฒนาโดยเฉพาะ ควรทดสอบทั้งสองระดับ
- ช่องทาง remote access: การทดสอบภายนอกรวม VPN และช่องทางเข้าถึงจากระยะไกล
- Segmentation: ทดสอบว่าเครือข่ายที่อยู่นอกขอบเขตเข้าถึง CDE ไม่ได้จริง
เอกสารยังระบุว่าการทดสอบตาม PCI DSS มักทำแบบ white-box หรือ grey-box เพราะให้ผลที่แม่นยำและครอบคลุมกว่า black-box และ PCI DSS ไม่ได้บังคับให้ทดสอบ social engineering
เว็บแอปที่เปิดสู่สาธารณะ: ข้อ 6.4
ข้อ 6.4 เป็นข้อกำหนดแยกจากข้อ 11.4 เดิมข้อ 6.4.1 ให้เลือกระหว่างการตรวจประเมินช่องโหว่ของแอปพลิเคชันอย่างน้อยทุก 12 เดือน หรือการติดตั้งระบบอัตโนมัติที่ตรวจจับและป้องกันการโจมตีทางเว็บอย่างต่อเนื่อง หลัง 31 มีนาคม 2568 ข้อ 6.4.2 เข้ามาแทน และกำหนดให้ต้องมีระบบอัตโนมัติดังกล่าว ส่วนการทดสอบเจาะระบบระดับแอปพลิเคชันตามข้อ 11.4.1 ยังต้องทำตามเดิม
SAQ แต่ละประเภทต้องทำ pentest หรือไม่
ตารางนี้สรุปจากแบบประเมินตนเอง (SAQ) ของ PCI DSS v4.0 ที่ PCI SSC เผยแพร่ SAQ ของ v4.0.1 อาจต่างออกไป จึงควรตรวจกับ SAQ ฉบับที่องค์กรใช้จริงหรือสอบถาม QSA
| SAQ | ข้อ 11.4 ที่ปรากฏ |
|---|---|
| D สำหรับ Merchant และ D สำหรับ Service Provider | 11.4.1 ถึง 11.4.7 |
| A-EP | 11.4.1, 11.4.3, 11.4.4 และ 11.4.5 (external pentest) |
| B-IP และ C | 11.4.5 (ทดสอบ segmentation) |
| A, B, C-VT และ P2PE | ไม่มี |
“การเปลี่ยนแปลงที่มีนัยสำคัญ” คืออะไร
Penetration Testing Guidance อธิบายว่าสิ่งที่ถือว่ามีนัยสำคัญขึ้นอยู่กับกระบวนการประเมินความเสี่ยงและการตั้งค่าของแต่ละองค์กร ถ้าการเปลี่ยนแปลงอาจกระทบความปลอดภัยของเครือข่าย หรือเปิดทางให้เข้าถึงข้อมูลผู้ถือบัตรได้ องค์กรอาจถือว่ามีนัยสำคัญ ตัวอย่างที่เอกสารยกไว้คือการอัปเกรดหรือแก้ไขโครงสร้างพื้นฐานหรือแอปพลิเคชัน และการติดตั้งส่วนประกอบระบบใหม่
รายงานผลการทดสอบควรมีอะไร
PCI DSS ไม่ได้กำหนดรูปแบบรายงาน แต่ Penetration Testing Guidance เสนอโครงร่างไว้เป็นแนวทาง ได้แก่ บทสรุปผู้บริหาร ขอบเขตการทดสอบซึ่งแยกระบบใน CDE กับนอก CDE วิธีการทดสอบ ข้อจำกัด คำบรรยายการทดสอบ ผลการทดสอบ segmentation รายการช่องโหว่พร้อมระดับความรุนแรงและระบบที่ได้รับผลกระทบ และเครื่องมือที่ใช้ ส่วนรายงานการทดสอบซ้ำควรระบุวันที่ทดสอบเดิม วันที่ทดสอบซ้ำ ช่องโหว่เดิม และผลการทดสอบซ้ำ
เช็กลิสต์สำหรับองค์กร
- จัดทำเอกสารวิธีการทดสอบเจาะระบบให้ครบตามข้อ 11.4.1
- กำหนดขอบเขต CDE ระบบสำคัญ และ segmentation ให้ชัดก่อนเริ่มทดสอบ
- ทดสอบทั้ง internal และ external อย่างน้อยทุก 12 เดือน และหลังการเปลี่ยนแปลงที่มีนัยสำคัญ
- ถ้าเป็น service provider ให้ทดสอบ segmentation ทุก 6 เดือน
- แก้ไขช่องโหว่ตามระดับความเสี่ยง แล้วทดสอบซ้ำ
- เก็บผลการทดสอบและผลการแก้ไขไว้อย่างน้อย 12 เดือน
- ตรวจว่าผู้ทดสอบเป็นอิสระจากทีมที่ดูแลระบบ และไม่ได้มีส่วนติดตั้งหรือดูแลระบบนั้น
MAYASEVEN ช่วยอะไรได้
MAYASEVEN ให้บริการทดสอบเจาะระบบในฐานะผู้ทดสอบภายนอกที่เป็นอิสระ ทั้งระดับแอปพลิเคชันและระดับเครือข่าย ทั้ง internal และ external รายงานของเรามีคะแนน CVSS, proof of concept ผลกระทบทางธุรกิจ คำแนะนำการแก้ไข และรวมการทดสอบซ้ำ บริษัทได้รับการรับรอง ISO/IEC 27001:2022 ถ้ากำลังเลือกผู้ให้บริการ ดู10 คำถามที่ควรถามก่อนจ้าง องค์กรในภาคการเงินดูเพิ่มได้ที่เกณฑ์ pentest ของ ธปท. หรือติดต่อทีมของเราเพื่อคุยเรื่องขอบเขตงาน
แหล่งอ้างอิง
- PCI SSC: Just Published: PCI DSS v4.0.1 (มิถุนายน 2024)
- PCI SSC: Request for Comments: PCI DSS v4.0.1 (มิถุนายน 2026)
- PCI SSC Document Library (มาตรฐาน PCI DSS v4.0.1 ฉบับเต็ม ต้องยอมรับข้อตกลงก่อนดาวน์โหลด)
- PCI DSS v4.0 Self-Assessment Questionnaire D for Service Providers (ข้อความของข้อ 11.3, 11.4 และ 6.4)
- PCI DSS v4.0 Self-Assessment Questionnaire D for Merchants
- PCI SSC Information Supplement: Penetration Testing Guidance v1.1 (กันยายน 2017)
ข้อความของข้อกำหนดในบทความนี้อ้างจากแบบประเมินตนเอง (SAQ D) ของ PCI DSS v4.0 ซึ่ง PCI SSC เผยแพร่แบบเปิด PCI SSC ระบุว่า v4.0.1 ไม่มีการเพิ่มหรือลบข้อกำหนด แต่ถ้อยคำอาจต่างกันในรายละเอียด ส่วน Penetration Testing Guidance v1.1 เขียนขึ้นในสมัย PCI DSS v3.2 และใช้เลขข้อแบบเดิม บทความนี้สรุปจากเอกสารที่เผยแพร่ ณ วันที่ 17 พฤศจิกายน 2569 เพื่อให้เข้าใจภาพรวม ไม่ใช่คำแนะนำด้านการปฏิบัติตามมาตรฐาน โปรดตรวจสอบมาตรฐานฉบับเต็มหรือปรึกษา QSA ขององค์กร