Netwalker: AI pentest agent ที่รันบน GPU ของเราเอง

Netwalker คือ AI agent สำหรับทดสอบเจาะระบบที่ MAYASEVEN พัฒนาขึ้นเอง รันบน local LLM บนฮาร์ดแวร์ที่เราเป็นเจ้าของ ไม่ใช้ API โมเดลของผู้ให้บริการภายนอก Netwalker ไล่สำรวจ attack surface ด้วยความเร็วระดับเครื่องจักร ส่วนผู้เชี่ยวชาญของเราเป็นผู้พิสูจน์ เชื่อมโยง และลงชื่อรับรองทุกช่องโหว่ก่อนส่งรายงาน เปิดตัวเมื่อวันที่ 24 กันยายน 2569

ผลที่วัดได้
101/104
BLACK BOX · 104 โจทย์
103/104
WHITE BOX · 104 โจทย์
238/255
CVE จริง หลัง TRAINING CUTOFF
193,100 ล้าน
TOKEN ใน 3 เดือน บน GPU ของเรา
NETWALKER คืออะไร

AI ที่ทำงานแบบ pentester โดยมีผู้เชี่ยวชาญตรวจทุกข้อ

Netwalker คือ AI pentest agent ของ MAYASEVEN ใช้ในงานทดสอบเจาะระบบของเราเป็นเครื่องมือมาตรฐาน AI อย่างเดียวทำงานเร็วแต่มักรายงานผิด ส่วนผู้เชี่ยวชาญมีเวลาจำกัดในแต่ละงาน เราจึงให้ทั้งสองทำงานด้วยกัน Netwalker ไล่สำรวจและทดสอบ attack surface อย่างละเอียด ส่วนผู้เชี่ยวชาญเป็นผู้พิสูจน์ว่าอะไรคือช่องโหว่จริง คุณได้ทั้งความเร็วและความแน่นอนในรายงานฉบับเดียว

  • รูปแบบการทดสอบ: White Box, Black Box และ Gray Box
  • ระบบที่ทดสอบ: Web Application, Mobile Application และ Integration Testing
  • ตัวอย่างจากงานเปิดตัว: Netwalker ทดสอบเว็บอีคอมเมิร์ซตัวอย่าง พบช่องโหว่มากกว่า 30 รายการในเวลาไม่ถึง 10 นาที
ทำงานอย่างไร

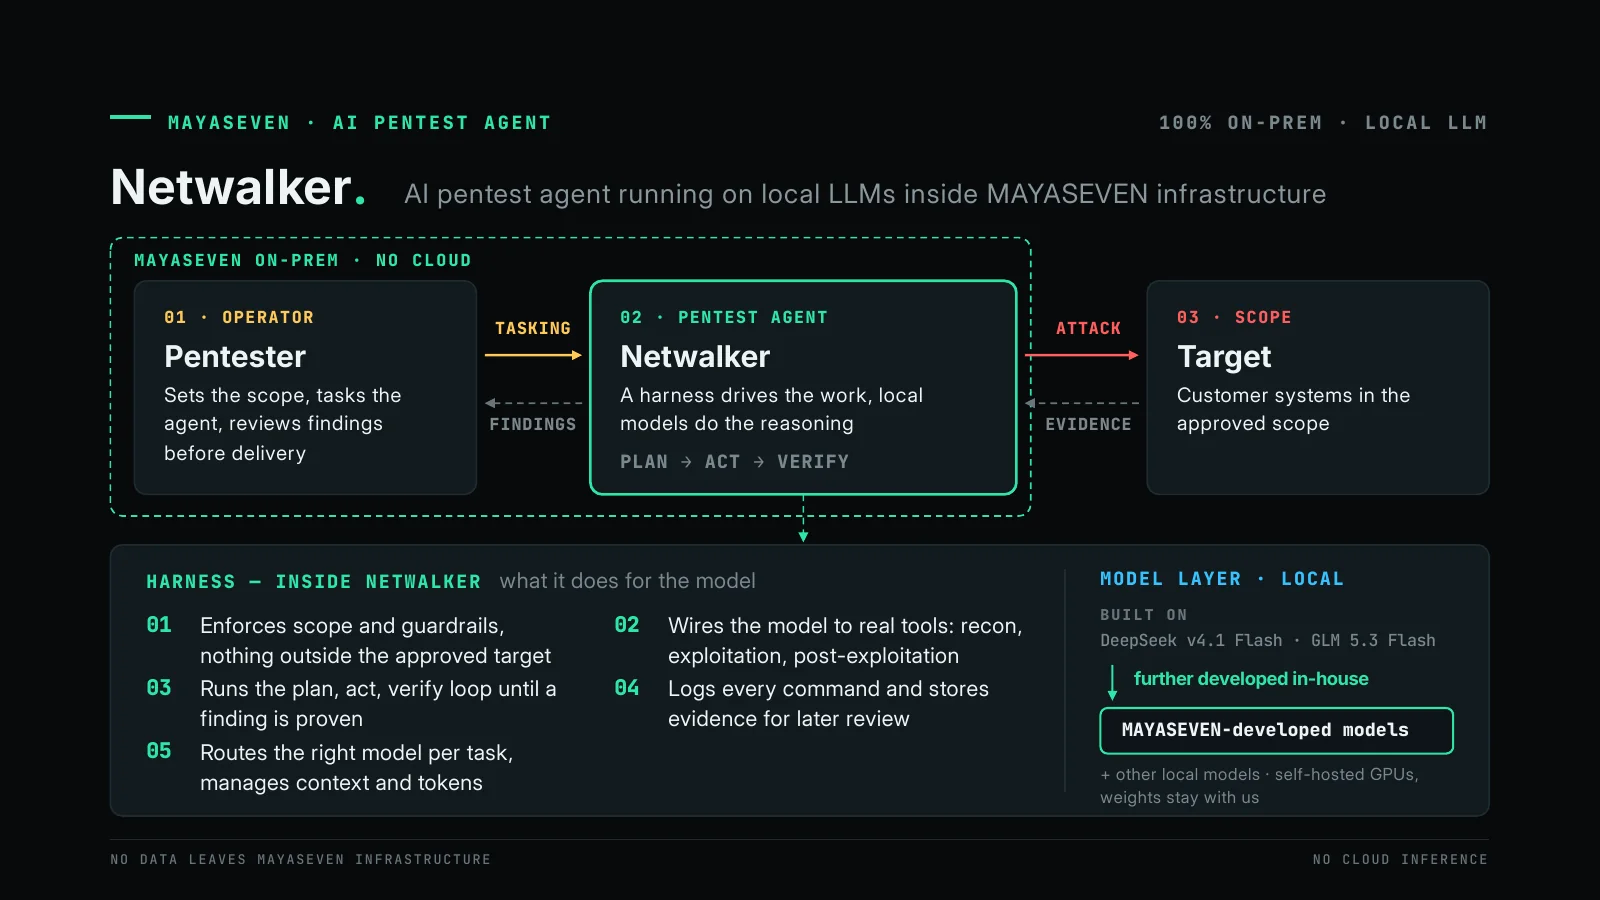
ผู้ทดสอบ, Netwalker และเป้าหมาย ทำงานเป็นวงจร

  • ผู้ทดสอบ (Pentester): กำหนดขอบเขต มอบหมายงานให้ agent และตรวจผลทุกข้อก่อนส่งลูกค้า
  • Netwalker: harness เป็นผู้ควบคุมการทำงาน ส่วน local model เป็นผู้คิดวิเคราะห์ ทำงานเป็นรอบ วางแผน → ลงมือ → ตรวจสอบ
  • เป้าหมาย: ระบบของลูกค้าเฉพาะภายในขอบเขตที่อนุมัติแล้ว
แผนภาพการทำงานของ Netwalker ผู้ทดสอบมอบหมายงาน agent วางแผน ลงมือ และตรวจสอบกับระบบเป้าหมาย

harness: ส่วนที่ทำให้โมเดลทำงานแบบ pentester มืออาชีพ

  • บังคับขอบเขตและ guardrail ไม่แตะอะไรนอกเป้าหมายที่อนุมัติ
  • เชื่อมโมเดลเข้ากับเครื่องมือจริง ทั้ง recon, exploitation และ post-exploitation
  • วนรอบวางแผน ลงมือ ตรวจสอบ จนกว่าจะพิสูจน์ช่องโหว่ได้
  • บันทึกทุกคำสั่งและเก็บหลักฐานไว้ตรวจย้อนหลัง
  • เลือกโมเดลให้เหมาะกับแต่ละงาน และจัดการ context กับ token

ชั้นโมเดลเริ่มจาก DeepSeek v4.1 Flash และ GLM 5.3 Flash แล้วพัฒนาต่อเป็นโมเดลของ MAYASEVEN เอง ร่วมกับ local model อื่น ๆ ทั้งหมดรันบน GPU ที่เราเป็นเจ้าของ และ weight ของโมเดลอยู่กับเรา

BENCHMARK

AI ที่วัดผลได้จริง ตรวจคะแนนด้วยเครื่อง

เราทดสอบ Netwalker แบบเดียวกับที่ห้องแล็บ AI ทดสอบโมเดลของตัวเอง คือตรวจด้วยเครื่องจากคำตอบที่ถูกต้องเป๊ะ มี 2 ชุดทดสอบ คือการเจาะระบบและการอ่านโค้ด ลูกค้าเลือกช่องโหว่ที่จะทดสอบเองได้ และเราส่งผลการรันที่ตรวจคะแนนแล้วทั้งหมดให้ดู

ชุดที่ 1: เจาะระบบ 104 เป้าหมาย ได้ flag หรือได้ศูนย์

ชุดโจทย์สาธารณะ 104 ข้อ agent ต้องได้ flag ที่ถูกต้องเป๊ะ ไม่อย่างนั้นได้ศูนย์ ไม่มีคะแนนบางส่วน

104 โจทย์ (วิธีเดียวกัน)MAYASEVEN บนฮาร์ดแวร์ของเราผลที่เผยแพร่ของ frontier cloud model
Black box (ไม่ให้ซอร์สโค้ด)101/104 (97%)Claude Opus 4.5: 97 · GPT-5.5: 96
White box (ให้ซอร์สโค้ด)103/104 (99%)ไม่มีผลเปรียบเทียบแบบเดียวกัน
Principal pentester (อ้างอิง)—ประมาณ 85%

ชุดที่ 2: ช่องโหว่จริง 255 รายการที่ AI ไม่เคยเห็น พบ 238

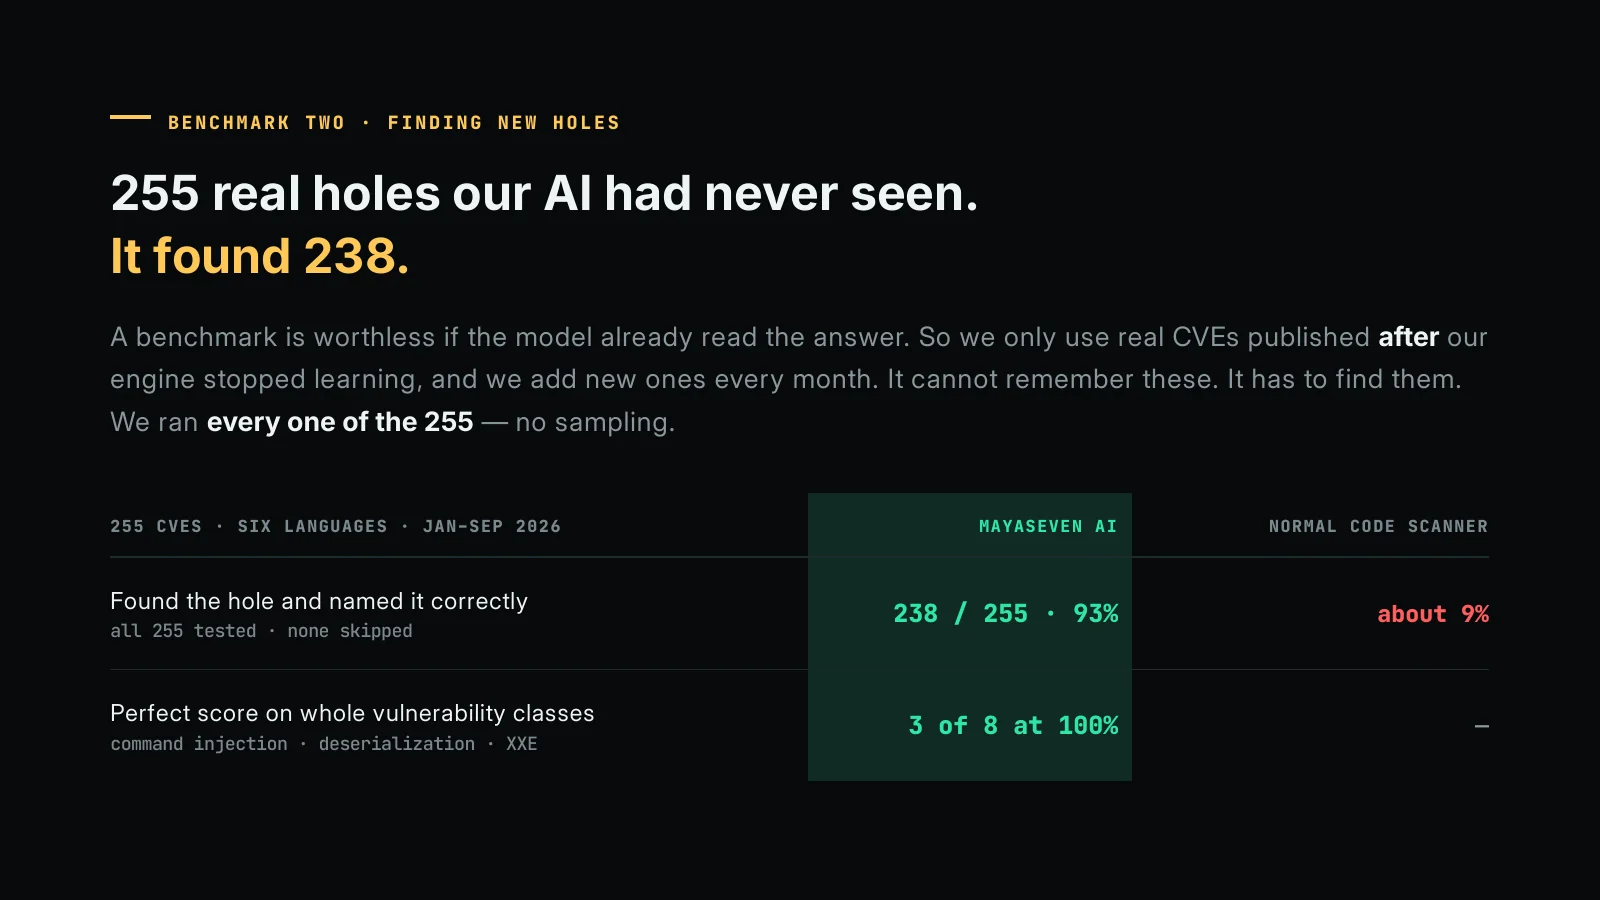
benchmark จะไม่มีความหมายถ้าโมเดลเคยอ่านเฉลยมาแล้ว เราจึงใช้เฉพาะ CVE จริงที่เผยแพร่หลังจากโมเดลหยุดเรียนรู้ และเพิ่ม CVE ใหม่ทุกเดือน เรารันครบทั้ง 255 รายการ ไม่สุ่มตัวอย่าง

  • พบช่องโหว่และระบุประเภทถูกต้อง 238/255 (93%) เทียบกับเครื่องมือสแกนโค้ดทั่วไปที่ประมาณ 9%
  • ได้เต็ม 100% ใน 3 จาก 8 ประเภท ได้แก่ command injection (16/16), deserialization (14/14) และ XXE (5/5)
  • แยกตามภาษา: JavaScript 45/45 · PHP 43/45 · Java 42/45 · Python 42/45 · Go 39/45 · Ruby 27/30
  • มาจาก 167 โครงการจริง เช่น Rails, Hugo, Ghost, Gitea, Mattermost, Apache Camel, Open WebUI และ LiteLLM (CVE ช่วง ม.ค.–ก.ย. 2569)
ตารางผล benchmark ค้นหาช่องโหว่ใหม่ 255 CVE พบ 238 รายการ

ความสามารถอ่านโค้ดแล้วชี้ช่องโหว่ได้แม่นยำแบบนี้ ใช้ทั้งในการตรวจสอบซอร์สโค้ดและการทดสอบแบบ white box

อธิปไตยของข้อมูล

โมเดลรันบนฮาร์ดแวร์ของเรา ไม่ใช้ API โมเดลภายนอก

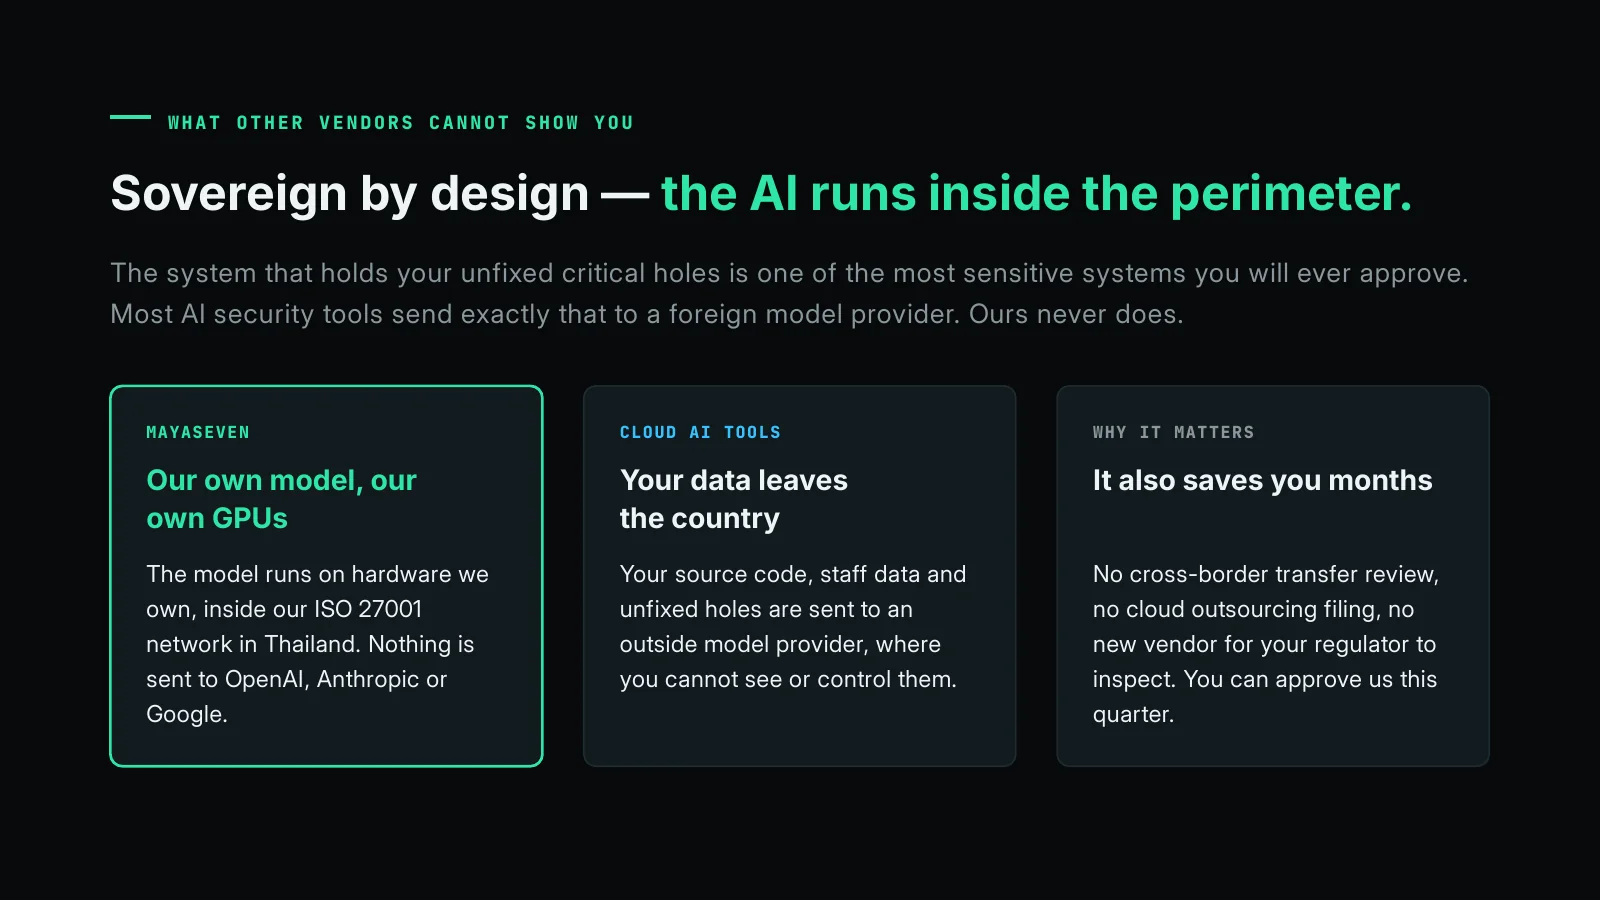
ระบบที่เก็บช่องโหว่ร้ายแรงที่ยังไม่ได้แก้ของคุณ คือหนึ่งในข้อมูลที่อ่อนไหวที่สุดขององค์กร เครื่องมือ AI ด้านความปลอดภัยส่วนใหญ่ส่งข้อมูลเหล่านี้ไปให้ผู้ให้บริการโมเดลในต่างประเทศ ซึ่งคุณมองไม่เห็นและควบคุมไม่ได้

โมเดลของ Netwalker รันบนฮาร์ดแวร์ที่เราเป็นเจ้าของ ภายในเครือข่ายที่ได้รับการรับรอง ISO/IEC 27001 ในประเทศไทย ไม่มีข้อมูลถูกส่งไปยัง OpenAI, Anthropic หรือ Google จึงลดงานเอกสารที่องค์กรต้องทำ ทั้งการ review การโอนข้อมูลข้ามประเทศ การยื่นเรื่อง cloud outsourcing และไม่มีผู้ให้บริการ AI รายใหม่ให้หน่วยงานกำกับต้องตรวจสอบ

ในสามเดือน Netwalker ประมวลผลไป 193,100 ล้าน token จาก 2.02 ล้าน request สำเร็จ 98.1% ทั้งหมดรันบน GPU ของเรา

สไลด์ Sovereign by design โมเดลรันบน GPU ของ MAYASEVEN ในประเทศไทย
มีคนรับผิดชอบทุกข้อ

ทุกช่องโหว่ผ่านการพิสูจน์ และมีผู้เชี่ยวชาญลงชื่อ

  • ไม่มีช่องโหว่ที่แต่งขึ้น: ช่องโหว่จะนับก็ต่อเมื่อปรากฏใน response จริงที่บันทึกจากระบบของคุณ agent รายงานได้เฉพาะสิ่งที่เป้าหมายตอบกลับมาจริง
  • ทำซ้ำได้: ทุกรายการมี proof of concept ทีละขั้นตอนพร้อมวิธีแก้ ทีมของคุณลงมือแก้ได้ทันที
  • มีผู้รับผิดชอบ: ทุกรายงานลงชื่อโดยผู้เชี่ยวชาญที่ถือใบรับรอง เช่น OSCP, OSCE และ eWPTX เครื่องไม่เคยเป็นผู้ลงชื่อ

Netwalker ใช้ในงานทดสอบเจาะระบบ (Penetration Testing) และตรวจสอบซอร์สโค้ดของ MAYASEVEN โดยทีมของเราเป็นผู้ใช้งานภายในงานที่คุณจ้าง คุณไม่ต้องติดตั้งหรือดูแลระบบใด ๆ เอง

โปรโมชันปี 2569

จ้าง pentest ปีนี้ ได้ Netwalker ช่วยหาช่องโหว่เพิ่ม โดยไม่คิดเงินเพิ่ม

ลูกค้าที่จ้าง MAYASEVEN ทำ pentest ในปี 2569 ทีมของเราจะใช้ Netwalker ช่วยค้นหาช่องโหว่เพิ่มให้ โดยไม่คิดค่าใช้จ่ายเพิ่ม ทุกช่องโหว่ยังผ่านการตรวจซ้ำโดยผู้เชี่ยวชาญก่อนส่งรายงานเหมือนเดิม

ขอใบเสนอราคา
คำถามที่พบบ่อย

FAQ — Netwalker

Netwalker คืออะไร

Netwalker คือ AI pentest agent ที่ MAYASEVEN พัฒนาขึ้นเอง รันบน local LLM บน GPU ที่เราเป็นเจ้าของ ทีมผู้เชี่ยวชาญของ MAYASEVEN ใช้ Netwalker ในงานทดสอบเจาะระบบเพื่อไล่สำรวจและทดสอบ attack surface ด้วยความเร็วระดับเครื่องจักร แล้วผู้เชี่ยวชาญตรวจยืนยันทุกช่องโหว่ก่อนส่งรายงาน เปิดตัวเมื่อวันที่ 24 กันยายน 2569

Netwalker ใช้โมเดล AI อะไร

ชั้นโมเดลเริ่มจาก DeepSeek v4.1 Flash และ GLM 5.3 Flash แล้วพัฒนาต่อเป็นโมเดลของ MAYASEVEN เอง ร่วมกับ local model อื่น ๆ ทั้งหมดรันบน GPU ที่เราเป็นเจ้าของ และ weight ของโมเดลอยู่กับเรา

ข้อมูลช่องโหว่ของเราถูกส่งไปให้ผู้ให้บริการ AI ต่างประเทศไหม

ไม่ โมเดลของ Netwalker รันบนฮาร์ดแวร์ของ MAYASEVEN ภายในเครือข่ายที่ได้รับการรับรอง ISO/IEC 27001 ในประเทศไทย ไม่ใช้ API โมเดลของบุคคลที่สาม และไม่มีข้อมูลถูกส่งไปยัง OpenAI, Anthropic หรือ Google

AI จะรายงานช่องโหว่ที่ไม่มีอยู่จริงไหม

ช่องโหว่จะนับก็ต่อเมื่อปรากฏใน response จริงที่บันทึกจากระบบของคุณ และผู้เชี่ยวชาญของเราตรวจซ้ำทุกรายการ พร้อม proof of concept ที่ทำซ้ำได้ ทุกรายงานลงชื่อโดยผู้เชี่ยวชาญ ไม่ใช่เครื่อง

Netwalker จะทดสอบนอกขอบเขตที่ตกลงไว้ไหม

harness ของ Netwalker บังคับขอบเขตและ guardrail ให้ทดสอบเฉพาะเป้าหมายที่อนุมัติแล้ว และบันทึกทุกคำสั่งไว้ตรวจย้อนหลัง ผู้ทดสอบของเรากำหนดขอบเขต ความลึก และข้อจำกัดร่วมกับคุณก่อนเริ่มงาน และเป็นผู้ควบคุมงานตลอด

ลูกค้าต้องติดตั้งหรือใช้งาน Netwalker เองไหม

ไม่ต้อง ทีม MAYASEVEN เป็นผู้ใช้ Netwalker ภายในงาน pentest ที่คุณจ้าง คุณได้รับรายงานที่ผู้เชี่ยวชาญตรวจยืนยันแล้ว ในปี 2569 ลูกค้าที่จ้าง MAYASEVEN ทำ pentest จะได้ Netwalker ช่วยค้นหาช่องโหว่เพิ่มโดยไม่คิดค่าใช้จ่ายเพิ่ม

ผล benchmark ของ Netwalker เชื่อถือได้แค่ไหน

ทุกชุดตรวจคะแนนด้วยเครื่องจากคำตอบที่ถูกต้องเป๊ะ ชุด CVE ใช้เฉพาะช่องโหว่จริงที่เผยแพร่หลังจากโมเดลหยุดเรียนรู้ และรันครบทั้ง 255 รายการ ไม่สุ่มตัวอย่าง ลูกค้าเลือกช่องโหว่ที่จะทดสอบเองได้ และเราส่งผลการรันที่ตรวจคะแนนแล้วทั้งหมดให้ดู

อยากให้ทีม MAYASEVEN และ Netwalker ทดสอบระบบของคุณ?

คุยกับทีม MAYASEVEN เพื่อกำหนดขอบเขตและรับใบเสนอราคา ผู้เชี่ยวชาญตอบกลับภายใน 1 วันทำการ