ธนาคารพาณิชย์ สถาบันการเงินเฉพาะกิจ และผู้ให้บริการระบบการชำระเงินในไทย ต้องทดสอบเจาะระบบ (penetration test) ตามเกณฑ์ของธนาคารแห่งประเทศไทย (ธปท.) แต่หลายองค์กรยังอ้างอิงประกาศฉบับเก่าที่ถูกยกเลิกไปแล้ว บทความนี้สรุปว่าเกณฑ์ปัจจุบันกำหนดอะไรบ้าง ใครต้องทำ ทำบ่อยแค่ไหน และใครทดสอบได้ โดยอ้างอิงจากเอกสารต้นฉบับบนเว็บไซต์ ธปท.
สรุปสั้น ๆ
- เกณฑ์หลักของสถาบันการเงินตอนนี้คือ ประกาศ ธปท. ที่ สกช. 5/2566 (ลงวันที่ 16 ตุลาคม 2566) ซึ่งยกเลิกประกาศ ที่ สนส. 21/2562
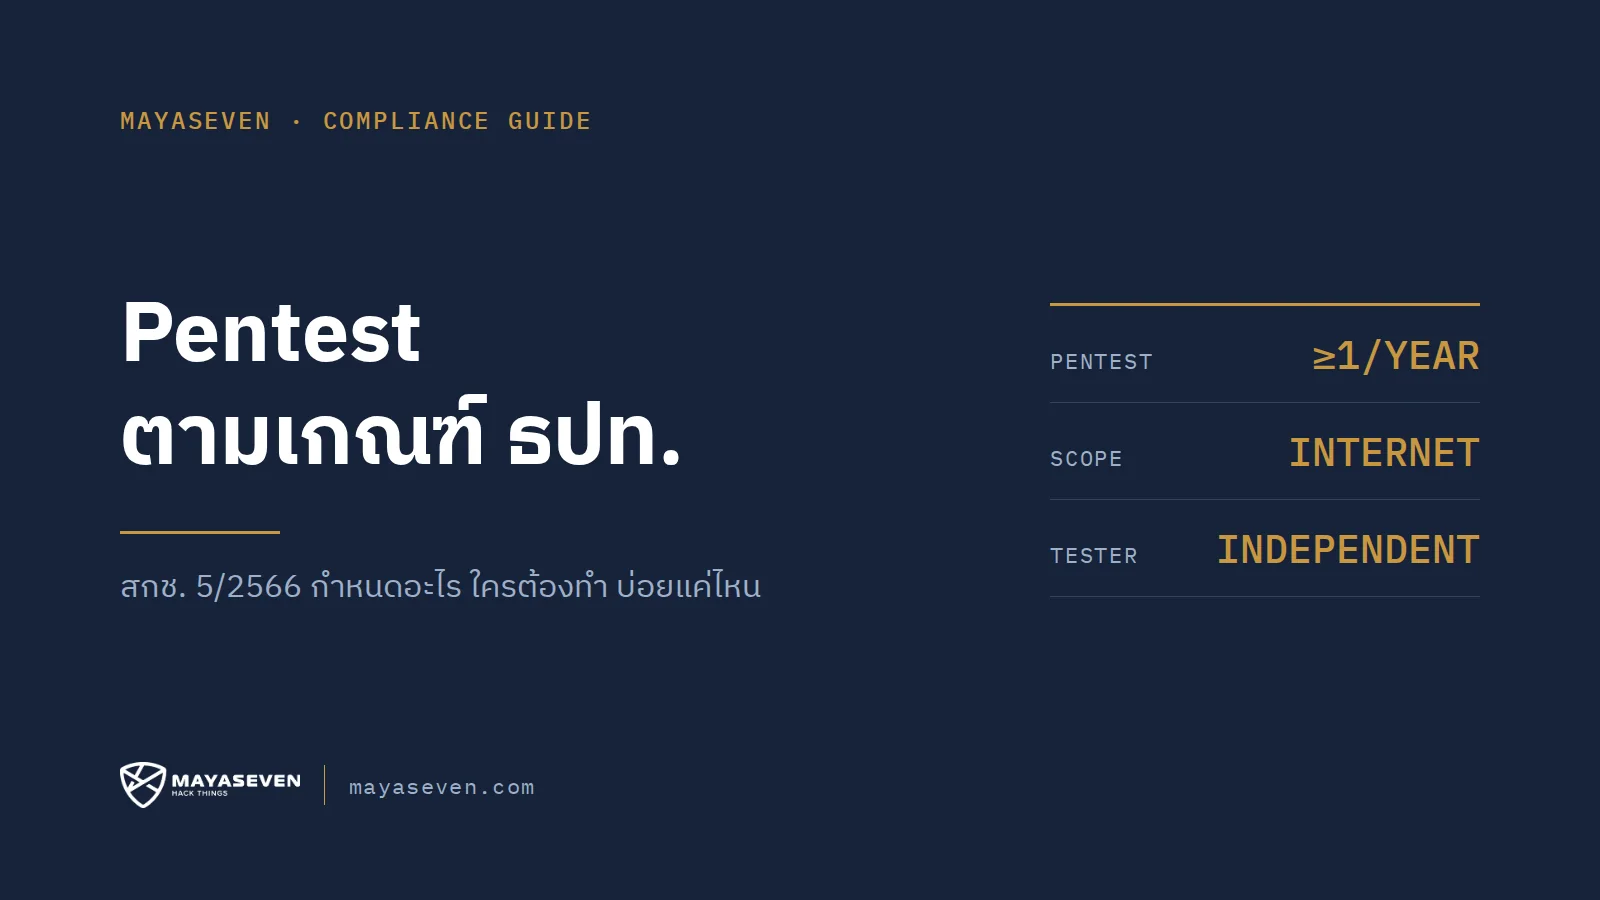
- ต้องทดสอบเจาะระบบงานและระบบเครือข่ายที่เชื่อมต่อกับเครือข่ายสาธารณะ (Internet facing) อย่างน้อยปีละ 1 ครั้ง และเมื่อมีการเปลี่ยนแปลงอย่างมีนัยสำคัญ
- ผู้ทดสอบเป็นผู้เชี่ยวชาญภายในหรือภายนอกก็ได้ แต่ต้องมีความเป็นอิสระ
- ต้องประเมินช่องโหว่ (vulnerability assessment) ทุกระบบตามระดับความเสี่ยง และระบบงานสำคัญอย่างน้อยปีละ 1 ครั้ง
- ผู้ให้บริการระบบการชำระเงินมีข้อกำหนดคล้ายกันภายใต้ประกาศ ที่ สนช. 1/2564
ใครต้องทำตามเกณฑ์ไหน
| ผู้ประกอบการ | เกณฑ์ที่ใช้ | ข้อกำหนดเรื่อง pentest และ VA |
|---|---|---|
| สถาบันการเงินและสถาบันการเงินเฉพาะกิจ | ประกาศ ธปท. ที่ สกช. 5/2566 | pentest ระบบ Internet facing อย่างน้อยปีละ 1 ครั้ง และเมื่อเปลี่ยนแปลงอย่างมีนัยสำคัญ; VA ทุกระบบตามความเสี่ยง |
| ผู้ให้บริการและผู้ประกอบธุรกิจระบบการชำระเงิน (ที่ไม่ใช่สถาบันการเงิน) | ประกาศ ธปท. ที่ สนช. 1/2564 (หมวด Cyber Hygiene) | VA ทุกระบบตามความเสี่ยงอย่างน้อยปีละ 1 ครั้ง และ pentest ระบบ Internet facing อย่างน้อยปีละ 1 ครั้ง โดยผู้เชี่ยวชาญที่มีความเป็นอิสระ |
| ธนาคารที่มีความสำคัญเชิงระบบ (D-SIBs) หรือมีความเสี่ยงตั้งต้นทางไซเบอร์สูง | หนังสือเวียน ว. 1252/2562 (iPentest) | ทดสอบเจาะระบบแบบ Intelligence-led ภายในปี 2563 |
| ผู้ให้บริการเครื่อง White-label Smart Machine | ประกาศ ธปท. ที่ 47/2569 | VA อย่างน้อยปีละ 1 ครั้ง และ pentest ระบบ Internet facing อย่างน้อยปีละ 1 ครั้ง |
สกช. 5/2566 กำหนดอะไรเรื่องการทดสอบเจาะระบบ
ประกาศ ที่ สกช. 5/2566 เรื่องหลักเกณฑ์การกำกับดูแลความเสี่ยงด้านเทคโนโลยีสารสนเทศของสถาบันการเงินและสถาบันการเงินเฉพาะกิจ ใช้กับสถาบันการเงินทุกแห่งและสถาบันการเงินเฉพาะกิจ ข้อกำหนดเรื่อง pentest อยู่ในเอกสารแนบ 2 ข้อ 6.7
“ทดสอบเจาะระบบ (penetration test) โดยจัดให้มีการทดสอบเจาะระบบโดยผู้เชี่ยวชาญภายในหรือภายนอกที่มีความเป็นอิสระ อย่างน้อยครอบคลุมระบบงานและระบบเครือข่ายที่มีการเชื่อมต่อกับเครือข่ายสื่อสารสาธารณะ (Internet facing) สม่ำเสมออย่างน้อยปีละ 1 ครั้ง และเมื่อมีการเปลี่ยนแปลงอย่างมีนัยสำคัญ เช่น กรณีที่มีการเปลี่ยนแปลงของระบบ ความเสี่ยง หรือมาตรฐานสากลด้านเทคโนโลยีสารสนเทศอย่างมีนัยสำคัญ เป็นต้น…”
แยกเป็นประเด็นได้ดังนี้
- ขอบเขตขั้นต่ำ: ระบบงานและระบบเครือข่ายที่เชื่อมต่ออินเทอร์เน็ต เอกสารถาม-ตอบแนบท้ายประกาศยกตัวอย่างไว้ว่า “หน้าเว็บไซต์ของธนาคาร ระบบ Mobile Banking ระบบ Internet Banking เป็นต้น”
- ความถี่: อย่างน้อยปีละ 1 ครั้ง และทุกครั้งที่มีการเปลี่ยนแปลงอย่างมีนัยสำคัญ ไม่ใช่แค่รอบประจำปี
- ผู้ทดสอบ: ผู้เชี่ยวชาญภายในหรือภายนอกก็ได้ แต่ต้องมีความเป็นอิสระ
- ทดสอบให้สมจริงขึ้น: ประกาศเปิดให้นำแนวปฏิบัติ iPentest มาประยุกต์ใช้ได้
- ธปท. สั่งทดสอบเพิ่มได้: ถ้า ธปท. เห็นว่ารายงานไม่ครบถ้วน หรือขอบเขตหรือวิธีทดสอบไม่ครอบคลุมช่องโหว่สำคัญ ธปท. อาจสั่งให้แต่งตั้งผู้เชี่ยวชาญภายนอกที่มีความเป็นอิสระทดสอบเพิ่มเติม
ส่วนการประเมินช่องโหว่อยู่ในข้อ 6.6 ซึ่งกำหนดให้ “จัดให้มีการประเมินช่องโหว่สำหรับทุกระบบงานตามระดับความเสี่ยง สำหรับระบบงานสำคัญต้องดำเนินการอย่างน้อยปีละ 1 ครั้ง และเมื่อมีการเปลี่ยนแปลงอย่างมีนัยสำคัญ” ความต่างระหว่าง VA กับ pentest ดูได้ในบทความราคา Pentest ขึ้นอยู่กับอะไร
เอกสารถาม-ตอบยังระบุว่า สาขาหรือบริษัทลูกของธนาคารต่างประเทศใช้ผลการทดสอบของบริษัทแม่ได้ ถ้าผลนั้นครอบคลุมทุกระบบงานสำคัญที่ใช้ในไทย
แนวปฏิบัติที่ ธปท. คาดหวัง (ไม่บังคับ แต่ควรทำ)
ประกาศ สกช. 5/2566 มาพร้อมแนวปฏิบัติ (Implementation Guideline) ที่สถาบันการเงิน “สามารถพิจารณาประยุกต์ใช้” และกรอบประเมินความพร้อมรับมือภัยไซเบอร์ (Cyber Resilience Assessment Framework) ตามหนังสือเวียน ว. 1183/2564 เอกสารกลุ่มนี้เป็นแนวทาง ไม่ใช่ข้อบังคับ แต่สะท้อนสิ่งที่ผู้ตรวจคาดหวัง
- รายงานและติดตามผล: รายงานผล pentest ไปยังผู้รับผิดชอบ ติดตามการแก้ไข และนำเสนอความคืบหน้าต่อคณะกรรมการหรือผู้บริหารที่ได้รับมอบหมาย
- ก่อนเปิดใช้งานจริง: ทดสอบความปลอดภัยให้ครอบคลุมการประเมินช่องโหว่ และระบบที่เชื่อมต่อเครือข่ายภายนอกควรทำ pentest โดยผู้เชี่ยวชาญภายนอกก่อนเริ่มให้บริการ
- ทดสอบซ้ำ: กรอบประเมินแนะนำให้ทดสอบซ้ำเพื่อยืนยันว่าช่องโหว่จาก VA และ pentest ถูกแก้แล้วจริง
- ผู้ให้บริการภายนอก: สอบทานขอบเขตและผล pentest ของผู้ให้บริการภายนอก ให้ครอบคลุมทุกระบบที่สถาบันการเงินใช้บริการหรือเชื่อมต่อ
- ระดับสูงขึ้น: องค์กรที่มีความเสี่ยงสูงควรมีหน่วยงานอิสระสอบทานคุณภาพการทดสอบ และทำ Red Team testing
ผู้ให้บริการระบบการชำระเงิน: สนช. 1/2564
ผู้ให้บริการระบบการชำระเงินที่มีความสำคัญ และผู้ให้บริการระบบหรือบริการการชำระเงินที่ได้รับใบอนุญาตซึ่งไม่ใช่สถาบันการเงิน อยู่ภายใต้ประกาศ ธปท. ที่ สนช. 1/2564 ข้อ 5.1.6 ในหมวด Cyber Hygiene ซึ่งใช้กับผู้ให้บริการทุกราย กำหนดให้
“จัดให้มีการประเมินช่องโหว่ (vulnerability assessment) สำหรับทุกระบบงานตามระดับความเสี่ยงอย่างน้อยปีละ 1 ครั้ง และเมื่อมีการเปลี่ยนแปลงอย่างมีนัยสำคัญ รวมทั้งทดสอบเจาะระบบ (penetration test) โดยผู้เชี่ยวชาญที่มีความเป็นอิสระ ครอบคลุมระบบงานและระบบเครือข่ายที่มีการเชื่อมต่อกับเครือข่ายสื่อสารสาธารณะ (Internet facing) สม่ำเสมออย่างน้อยปีละ 1 ครั้ง และทุกครั้งที่มีการเปลี่ยนแปลงอย่างมีนัยสำคัญ”
เอกสารถาม-ตอบของประกาศนี้อธิบายว่าผู้เชี่ยวชาญควรมีความเป็นอิสระและมีความรู้ความสามารถในการทดสอบเจาะระบบ ซึ่งพิจารณาได้จากประวัติการทดสอบที่ผ่านมา และการรับรองมาตรฐานในระดับปฏิบัติการ “เช่น OSCP OSWP OSCE OSEE OSWE เป็นต้น” และยกตัวอย่าง OWASP เป็นวิธีการทดสอบ
iPentest สำหรับธนาคารที่มีความสำคัญเชิงระบบ
หนังสือเวียน ธปท. ว. 1252/2562 (ลงวันที่ 4 กันยายน 2562) วางแนวปฏิบัติการทดสอบเจาะระบบแบบ Intelligence-led (iPentest) ซึ่งจำลองการโจมตีตามข้อมูลภัยคุกคามจริง ธปท. กำหนดให้ธนาคารที่มีความสำคัญเชิงระบบ (D-SIBs) หรือมีความเสี่ยงตั้งต้นทางไซเบอร์ระดับสูงดำเนินการภายในปี 2563 ส่วนธนาคารอื่นให้พิจารณาตามระดับความเสี่ยงและความพร้อม
- ผู้ทดสอบเป็นทีมภายในหรือจ้างจากภายนอกก็ได้
- ควรมีเกณฑ์คัดเลือกผู้ทดสอบเป็นลายลักษณ์อักษร ทั้งใบรับรอง ประสบการณ์ และจริยธรรม แนวปฏิบัติยกตัวอย่างใบรับรอง เช่น OSCP, OSCE, OSWE, GXPN และ CREST โดยพิจารณาใบรับรองอื่นที่เทียบเคียงได้
- แนะนำให้หมุนเวียนผู้ทดสอบ และทดสอบบนระบบจริง (production) โดยใช้ UAT ได้สำหรับขั้นตอนที่มีความเสี่ยงสูง
- รายงานผลต่อคณะกรรมการที่เกี่ยวข้อง เช่น IT Steering Committee คณะกรรมการบริหารความเสี่ยง และคณะกรรมการตรวจสอบ
ใหม่ปี 2569: เครื่อง White-label Smart Machine
ประกาศ ธปท. ที่ 47/2569 (ประกาศในราชกิจจานุเบกษาเมื่อ 7 ตุลาคม 2569) กำหนดให้ผู้ให้บริการเครื่อง White-label Smart Machine ประเมินช่องโหว่อย่างน้อยปีละ 1 ครั้ง และทดสอบเจาะระบบโดยผู้เชี่ยวชาญที่มีความเป็นอิสระ ครอบคลุมระบบ Internet facing อย่างน้อยปีละ 1 ครั้ง และทุกครั้งที่มีการเปลี่ยนแปลงอย่างมีนัยสำคัญ
ความเข้าใจผิดที่พบบ่อย
- “ยังใช้ สนส. 21/2562” ประกาศนี้ถูกยกเลิกโดย สกช. 5/2566 แล้ว เอกสารนโยบายและรายงานที่อ้างอิงฉบับเก่าควรปรับให้ตรงกับฉบับปัจจุบัน
- “ต้องใช้ผู้ทดสอบที่มีใบรับรองตัวนี้เท่านั้น” เอกสารของ ธปท. ที่เราตรวจสอบไม่ได้บังคับใบรับรองใดเป็นการเฉพาะ ใบรับรองที่ระบุไว้เป็นตัวอย่างประกอบการพิจารณาความสามารถ สิ่งที่บังคับคือความเป็นอิสระและความเชี่ยวชาญ
- “ประกาศ Mobile Banking กำหนดเรื่อง pentest ไว้” ประกาศ ธปท. ที่ 4/2568 เรื่องความมั่นคงปลอดภัยของบริการทางการเงินบนอุปกรณ์เคลื่อนที่ ไม่มีข้อกำหนดเรื่อง pentest โดยตรง แต่ Mobile Banking เป็นระบบ Internet facing จึงต้องทดสอบตาม สกช. 5/2566 อยู่แล้ว
- “ทำปีละครั้งก็พอ” ทุกเกณฑ์กำหนดให้ทดสอบเมื่อมีการเปลี่ยนแปลงอย่างมีนัยสำคัญด้วย เช่น เปิดระบบใหม่หรือเปลี่ยนสถาปัตยกรรม
- “ร่างประกาศใหม่มีผลแล้ว” ร่างเกณฑ์ IT risk สำหรับกลุ่มธุรกิจทางการเงิน และร่างเกณฑ์ความปลอดภัยของช่องทางดิจิทัลที่เปิดรับฟังความเห็นในปี 2569 ยังเป็นร่าง ต้องติดตามฉบับจริง
เตรียมตัวอย่างไรให้พร้อมตรวจ
- ทำทะเบียนระบบ Internet facing ให้ครบ เช่น เว็บไซต์ Mobile Banking Internet Banking API และระบบที่เชื่อมกับพันธมิตร
- วางรอบ pentest ประจำปี และกำหนดว่าการเปลี่ยนแปลงแบบไหนต้องทดสอบเพิ่ม
- ถ้าใช้ทีมภายใน ต้องแสดงความเป็นอิสระจากทีมพัฒนาและทีมดูแลระบบได้
- รายงานผลต่อผู้รับผิดชอบ ติดตามการแก้ไข และเสนอความคืบหน้าต่อคณะกรรมการ
- ทดสอบซ้ำเพื่อยืนยันผลการแก้ไข และเก็บหลักฐานไว้ให้ผู้ตรวจ
- ขอดูขอบเขตและผล pentest ของผู้ให้บริการภายนอกที่เชื่อมกับระบบของคุณ
MAYASEVEN ช่วยอะไรได้
MAYASEVEN เป็นทีมผู้เชี่ยวชาญภายนอกที่มีความเป็นอิสระ ให้บริการทดสอบเจาะระบบแก่ธุรกิจการเงินและการธนาคาร ประกันภัย และศูนย์ซื้อขายสินทรัพย์ดิจิทัล รายงานของเรามีคะแนน CVSS, proof of concept ผลกระทบทางธุรกิจ คำแนะนำการแก้ไข และรวมการทดสอบซ้ำ บริษัทได้รับการรับรอง ISO/IEC 27001:2022 และใช้ Netwalker AI pentest agent ที่รันบน GPU ของเราเอง ข้อมูลช่องโหว่ของคุณจึงไม่ถูกส่งไปยังผู้ให้บริการโมเดล AI ภายนอก ถ้ากำลังเลือกผู้ให้บริการ ดู10 คำถามที่ควรถามก่อนจ้าง หรือติดต่อทีมของเราเพื่อคุยเรื่องขอบเขตงาน
แหล่งอ้างอิง
- ประกาศ ธปท. ที่ สกช. 5/2566 หลักเกณฑ์การกำกับดูแลความเสี่ยงด้านเทคโนโลยีสารสนเทศของสถาบันการเงินและสถาบันการเงินเฉพาะกิจ (พร้อมแนวปฏิบัติและถาม-ตอบ)
- ประกาศ ธปท. ที่ สนช. 1/2564 หลักเกณฑ์การกำกับดูแลความเสี่ยงด้านเทคโนโลยีสารสนเทศตามกฎหมายว่าด้วยระบบการชำระเงิน
- หนังสือเวียน ธปท. ว. 1252/2562 แนวปฏิบัติการทดสอบเจาะระบบแบบ Intelligence-led (iPentest)
- หนังสือเวียน ธปท. ว. 1183/2564 กรอบการประเมินความพร้อมในการรับมือภัยคุกคามทางไซเบอร์
- ประกาศ ธปท. ที่ 47/2569 หลักเกณฑ์การรักษาความมั่นคงปลอดภัยของการให้บริการเครื่อง White-label Smart Machine
- ประกาศ ธปท. ที่ 4/2568 การรักษาความมั่นคงปลอดภัยของการให้บริการทางการเงินและการชำระเงินบนอุปกรณ์เคลื่อนที่ สำหรับสถาบันการเงิน
บทความนี้สรุปจากเอกสารที่เผยแพร่บนเว็บไซต์ ธปท. ณ วันที่ 15 พฤศจิกายน 2569 เพื่อให้เข้าใจภาพรวม ไม่ใช่คำแนะนำทางกฎหมาย โปรดตรวจสอบประกาศฉบับเต็มและฉบับล่าสุด หรือปรึกษาฝ่ายกำกับการปฏิบัติตามกฎเกณฑ์ขององค์กร