บทความนี้เผยแพร่ครั้งแรกเมื่อ 20 ก.ค. 2557 เนื้อหาเชิงเทคนิคบางส่วนอาจไม่เป็นปัจจุบัน
หลังจากที่ไม่ได้เขียน Blog มานานเพราะงานเยอะทั้ง research และ penetration testing -*- วันนี้ผมถืิอโอกาสเอา Tool ที่ผมเขียนขึ้นมาใช้ในงาน pentesting ของผมกับคนในทีมมาแชร์ให้เพื่อนๆ pentester ได้นำไปใช้กันฟรีๆครับ
Tool นี้สร้างขึ้นมาเพื่อแก้ปัญหาในเฟส Enumeration หลังจากที่เราใช้ Nmap Scan เพื่อทำการเก็บข้อมูลของเป้าหมาย ในบางเคสงาน pentesting จะมี scope งานค่อนข้างใหญ่ ผลที่ได้จากการสแกนด้วย Nmap คือ IP, Services, ... ของเป้าหมายจำมาก ในกรณีที่เราอยากจะทดสอบความปลอดภัยของเว็บถามว่าเราจะทำยังไง? ก็แน่นอนไล่เปิดทีละเว็บบน port ต่างๆ ทีละ IP และบ่อยครั้งมีการทำ virtual hosting ในความหมายคือใน 1 port มีหลาย domains ในงาน pentesting ที่เวลาในการทำงานจำกัดและ scope ใหญ่ๆ เราต้องการหาเว็บที่มีแนวโน้มที่มีช่องโหว่มากที่สุดเพื่อทำการทดสอบเว็บนั้นก่อนและแจ้งลูกค้าให้ทำการแก้ไขได้อย่างมีประสิทธิภาพ ผมเลยได้เขียน tool นี้ขึ้นมา
Wmap ("Web Mapper")
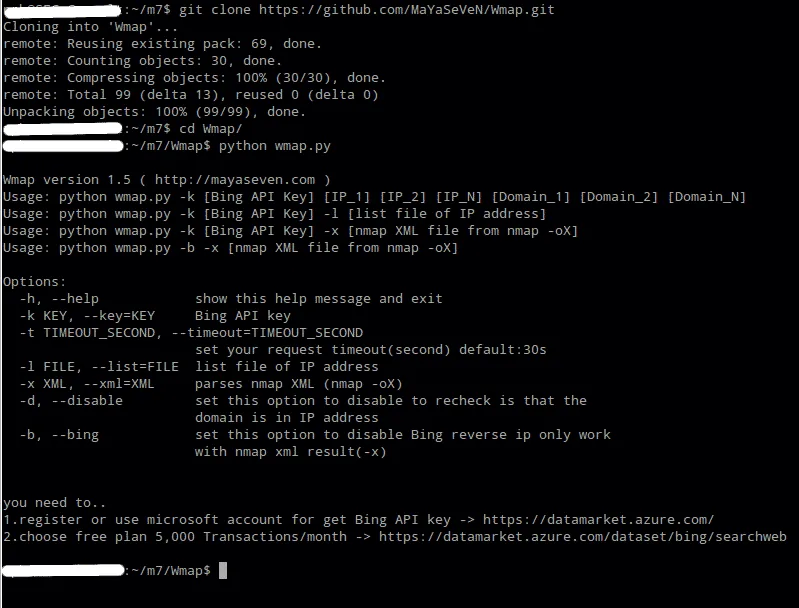
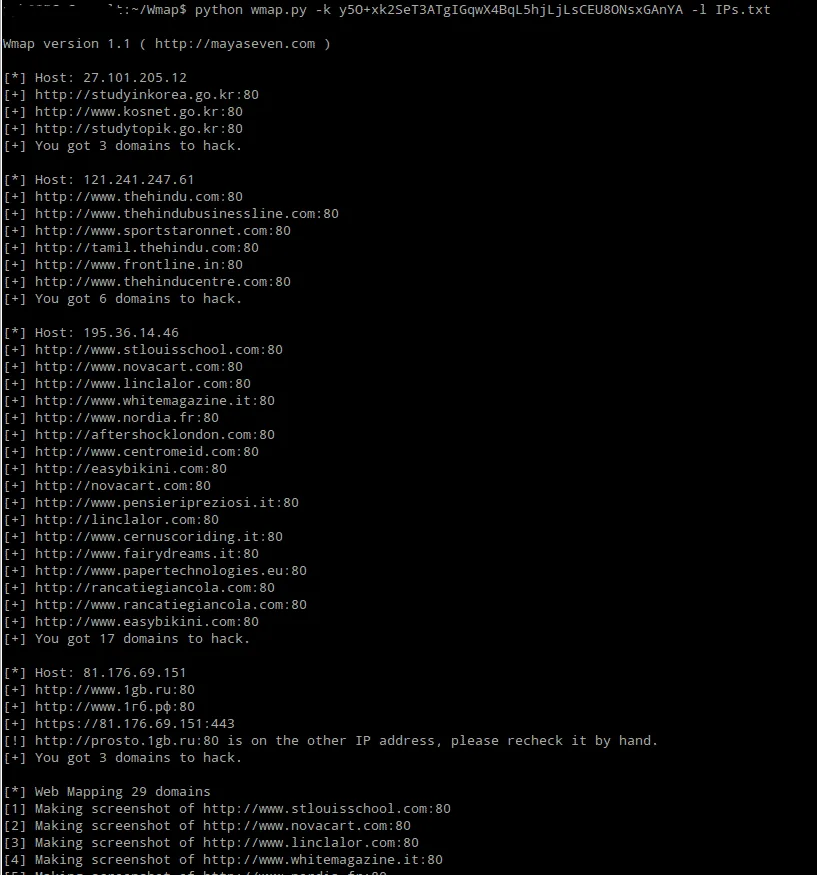
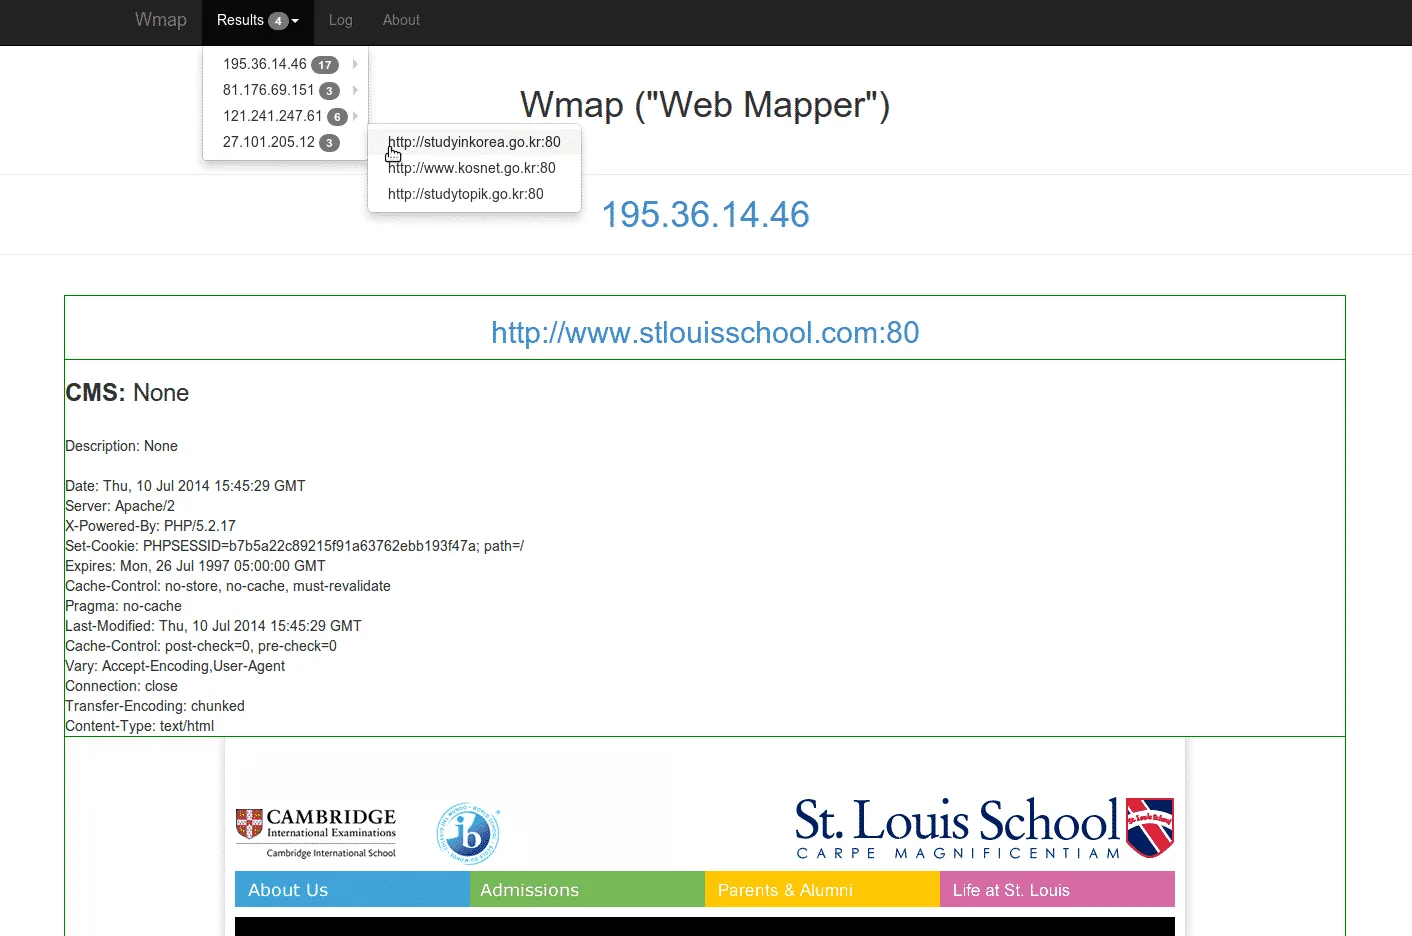
สิ่งที่ tool ตัวนี้ทำคือทำการ reverse ip และ ทำ screenshot เว็บและเก็บ http header และทำการสร้าง html result ขึ้นมาเพื่อให้เราเลือกดูได้ว่าแต่ละ domain บน IP ต่างๆหน้าตาเป็นอย่างไรหรือใช้ CMS ตัวไหน
Requirement
sudo pip install selenium
sudo apt-get install phantomjs #phantomjs version 1.4 not work